2分で読める生成AIのいま Vol.86|【時事】クラウド一斉被害で学ぶ「層」と責任共有モデル
クラウドが1か所破られると、なぜ何十社、何百社が一斉に被害を受けるのか?
2026年10月のコミューンとIDCフロンティアの事件を題材に、クラウドの「層」の仕組みから解きほぐします。
(※2026年10月時点の情報です。)
今回も医療田さんと機械屋さんの会話でどうぞ。
住まいに例えると、クラウドの層が一気に見えてきます。
======
● 今朝の日経 ―― 「クラウド急所」
機械屋:
医療田さん、10月15日の日本経済新聞の朝刊、ご覧になりました?
医療田:
見た見た。総合面の大きな見出しでしょ。
「不正アクセス クラウド急所」。
Vol.77で、相次ぐ情報漏えいの話をしたばかりなのに、、
機械屋:
はい。今日は、その続報のような話です。
記事の中身を、少し丁寧に追ってみますね。
医療田:
うん。
機械屋:
日経によると、ひとつのクラウドサービスが破られて、それを使っていた企業がまとめて被害を受ける例が、相次いでいます。
大きく取り上げられているのが2社です。
ひとつ目は、東京・品川のコミューン。企業がお客さん向けのコミュニティサイトを作るためのサービスを提供している会社です。
マツダやパナソニックなど、最大64社に被害が出た可能性があるそうです。
医療田:
64社、、
機械屋:
ふたつ目は、ソフトバンク子会社のIDCフロンティア。国内最大級の国産クラウド事業者です。
こちらは判明しているだけで、495の企業や自治体に影響が出ています。
医療田:
495!?
機械屋:
記事には、被害の中身も表になっていました。
JR東日本グループなどでは、延べ900万件ほどの個人情報が漏れた恐れ。
ニッスイの子会社では、システム障害で入出荷が一時すべて止まりました。
NTTドコモでは子ども向けのフィルタリングに障害が出て、ボビンズという会社では予約サービスに影響が出ています。
医療田:
業種がバラバラだね。
機械屋:
そこがポイントです。
日経は、安全性が高いとされてきたクラウドが、いまやサイバーリスクの急所になっている、とまとめています。
攻撃が高度になって、その安全が揺らいでいる、とも。
医療田:
えー、、ちょっと待って。
Vol.35でやったよね、クラウド。
電気を自家発電じゃなくて、発電所から買うようなもの、って。
それで最後に私、「雲だからふわふわかと思ったら、中身はガッチガチの金庫だった」って言ったじゃない。
機械屋:
覚えています。しゃれたことを言うなあ、と思いました^^
医療田:
その金庫が、破られたってこと?
機械屋:
半分正解で、半分はもう少し複雑なんです。
まず復習しておくと、クラウドとは、自分でコンピューターを買って置く代わりに、誰かが管理しているコンピューターを、インターネット経由で借りて使う仕組みのことです。
自前で持つやり方は「オンプレミス」、略してオンプレでしたね。
ただ、Vol.35では「借りる」とひとくちに言いましたが、実は借り方にいくつか段階があるんです。
そこが分かると、今回なぜ一斉に被害が出たのかが見えてきます。
医療田:
借り方の段階、、?
● クラウドは「何階建て」になっている
機械屋:
クラウドには、「どこまで借りるか」で、大きく3つの段階、つまり層があります。
住まいに例えてみますね。
医療田:
住まい?
機械屋:
まず、自前のオンプレは「持ち家」です。
土地も建物も家具も、全部自分で用意して、自分で管理します。
■ IaaS(イアース)=建物だけ借りる
機械屋:
1つ目の層、IaaSは、Infrastructure as a Serviceの略です。
コンピューター本体や、データの置き場所だけを借りて、中に入れるソフトは自分で用意します。
建物だけ借りて、内装は自分でやるイメージですね。
アマゾンのAWSが貸している「EC2」という仮想のサーバーや、マイクロソフトのAzureの「Virtual Machines」がここです。
国産では、さくらインターネットのクラウドや、今回話題のIDCフロンティアのクラウドもこの層ですね。
■ PaaS(パース)=家具付きの部屋を借りる
機械屋:
2つ目、PaaSは、Platform as a Serviceの略です。
アプリを動かすための道具一式まで借ります。
キッチン付きの部屋なので、自分は料理、つまりアプリ作りに集中できます。
Azureの「App Service」や、グーグルの「Google App Engine」がここです。
Vol.35で出てきた「Azure OpenAI Service」、つまりChatGPTの頭脳を自分のアプリに部品として組み込めるサービスも、この層の仲間ですね。
■ SaaS(サース)=ホテルに泊まる
機械屋:
3つ目、SaaSは、Software as a Serviceの略です。
完成したソフトを、そのまま使います。
GmailやZoom、ChatGPTもここですね。
医療田:
ふんふん、上に行くほど楽ちんってことね。
機械屋:
そうです。
その代わり、自分で手を入れられる範囲は狭くなります。
医療田:
、、じゃあ、Vol.35で出てきたAzureとかAWSは、どれ?
機械屋:
Azureはマイクロソフトの、AWSはアマゾンのクラウドでしたね。
どちらも主に、IaaSとPaaSを貸している「大家さん」です。
医療田:
え、両方?
さっき、EC2はIaaSで、App ServiceはPaaSって言ってたよね。
機械屋:
はい。
層は、会社ごとではなく、サービスごとに決まるんです。
AWSもAzureも、建物だけの貸し出しも、家具付きの部屋の貸し出しも、両方やっている大家さん、ということですね。
医療田:
なるほどね、、
でもさ、EC2とかApp Serviceとか、正直、聞いたこともなかった。
SaaSのGmailやZoomは、毎日使ってるのに。
機械屋:
それが自然だと思います。
IaaSやPaaSは、主に企業や病院の情報システム部門が、自分たちのシステムを作るために借りるものです。
私たち個人が、直接さわることは、まずありません。
医療田:
裏方の世界ってことか。
機械屋:
そうです。
個人の目に見えるのは、いちばん上のSaaSだけ。
でも、その下では、IaaSやPaaSがしっかり支えているんです。
医療田:
そういえば、このブログの町田さん、マイクロソフトとかAWSの資格勉強が趣味だったよね。
あれって、この裏方の勉強?
機械屋:
趣味、、なんですかね^^;
ああいうAIの資格は、主にPaaSの層、つまりAIを部品として借りて組み立て、安全に運用する腕前を問うものです。
3つの層や、あとで出てくる「責任共有モデル」の全体像は、AZ-900やAWS Cloud Practitionerといった、別の入門資格の範囲になります。
医療田:
裏方の中にも、さらに専門があるんだね。
機械屋:
はい。
たとえば、ある病院の情報システム部が、Azureの部品を組み合わせて、院内の問い合わせに答えるAIを自作する。
これはPaaSの使い方です。
医療田:
そういえば、うちの病院、去年から電子カルテをクラウド型に切り替えたんだよね。
あれは?
機械屋:
完成品のソフトを、ネット経由でそのまま使っているので、SaaSですね。
ちなみにSaaSも、その下では、IaaSやPaaSを別の会社から借りていることが多いんです。
クラウドは、何階建てもの積み重ねになっているんですね。
医療田:
何階建て、、
● なぜ一斉に被害が出たのか
機械屋:
では、今回の2つの事件を、この「何階建て」に当てはめてみます。
■ ホテルの合鍵が破られた:コミューン(SaaS)
機械屋:
コミューンは、企業がお客さん向けのコミュニティサイトを作れるSaaSです。
医療田:
コミュニティサイトを自分で作ってくださいね、というサービスを扱っているSaaS事業、ってことかな。
機械屋:
そうです、そうです。
マツダやパナソニックのような会社が、コミューンの仕組みを借りて、自社のお客さん向けのサイトをそれぞれ開いている、というわけです。
さっきの住まいの例えで言えば、SaaSはホテルでしたよね。同じホテルの中に、各社がそれぞれの「部屋」を持っているイメージです。
医療田:
コミューンがホテルの部屋を貸していて、マツダやパナソニックは、その部屋の内装を変えて、自分たちのお客さん向けのスペースにしている、ってことかな。
機械屋:
まさにそうです。
ただ、変えられるのは、ホテルが許す範囲の内装までなんです。
壁紙や家具、つまりサイトのデザインや中身、それにどのお客さんを招き入れるかは、各社が決められます。
でも、建物の作りやフロント、マスターキー、つまり会員登録や管理者の仕組みそのものは、ホテル側、コミューンが握っています。
医療田:
ふんふん。
機械屋:
日経によると、コミューンは各社のデータを分けて管理していたものの、それを破られると被害が広がりやすい構造でした。
専門メディアの報道では、システムの不備を突かれ、攻撃者が非公開コミュニティへの招待リンクを不正に手に入れて会員として入り込み、さらに管理者になりすまして、会員情報を見たり持ち出したりしたとされています。
情報が漏れた可能性がある会員は、推計で約30.7万人分です。
医療田:
ホテルで言うと、、?
機械屋:
まさに、そのフロントとマスターキーの管理に穴があって、何十社分の部屋がまとめて開けられてしまった、というイメージです。
各社が自分の部屋の鍵をどれだけ大事にしていても、これは防げません。
■ 建物の大家さんが狙われた:IDCフロンティア(土台の層)
機械屋:
IDCフロンティアは、もっと下の、土台の層を貸している事業者です。
日経によると、同社のクラウドは、ウェブサイトや業務システムの基盤として広く使われてきました。
10月7日の未明から、一部のシステムが不正アクセスを受けています。
同社は、サーバー内の情報が外部に持ち出された痕跡はないとする一方で、バックアップがなければ復旧は難しかった、とも明らかにしています。
医療田:
大家さんがやられたら、入居者みんなが困るよね、、怖い。
、、あれ、ちょっと待って。
じゃあ、AWSとかAzureも、破られたってこと?
機械屋:
いい質問です。そこは誤解されやすいところなんです。
今回の2件は、AWSやAzureそのものに穴があった、という話ではありません。
コミューンは、自社サービスの作りの不備、つまり「ホテルの運営」の問題です。
IDCフロンティアは、AWSやAzureとは別の、国産の独立したクラウドです。
医療田:
なるほど、、大家さんの名前が違うんだ。
IDCフロンティアは、AzureやAWSと同じレベルの層、つまり土台の層の大家さんで、そこが攻撃を受けたってこと?
機械屋:
そうです。
IDCフロンティアは、AWSやAzureと同じ、IaaSという土台の層を貸している大家さんです。
攻撃を受けた層は同じですが、建物は別、ということですね。
今回の本質は、どの大家さんが弱いか、ではなく、1つの事業者にたくさんの組織が乗っていると、1か所の被害が一斉に広がる、という構造のほうなんです。
日経も、攻撃する側から見ると、一度破れば多くの会社の情報を手に入れられるクラウドは、効率のいい標的になっている可能性がある、と指摘しています。
しかも9月以降、クラウドを狙った不正アクセスは急増しているそうです。
医療田:
もう全部オンプレに戻したほうがよくない?
うちの病院の地下のサーバー室に、、
機械屋:
お気持ちは分かりますが。。
自前のサーバーが狙われた例も、少なくありません。
それに、一般の病院が、大手クラウドと同じ水準の守りを自力でそろえるのは、正直かなり大変です。
医療田:
、、たしかに、夜中に私がサーバーの番をするのは無理だわ。
機械屋:
うーーん、そういうこと、とは、ちょっと、違いますけどね^^;
■ 守りは「分担制」:責任共有モデル
機械屋:
そこで大事になるのが、「責任共有モデル」です。
責任共有モデルとは、クラウドの安全を、貸す側(事業者)と借りる側(利用者)で分担して守る、という考え方のことです。
Vol.62でお話しした、「ベンダーに任せてるから大丈夫、の終わり」と同じ発想ですね。
下の図を見てください。
上の層を借りるほど事業者の担当が増えますが、データと「誰が入れるか」の管理は、どの層でも借りる側の仕事として残ります。
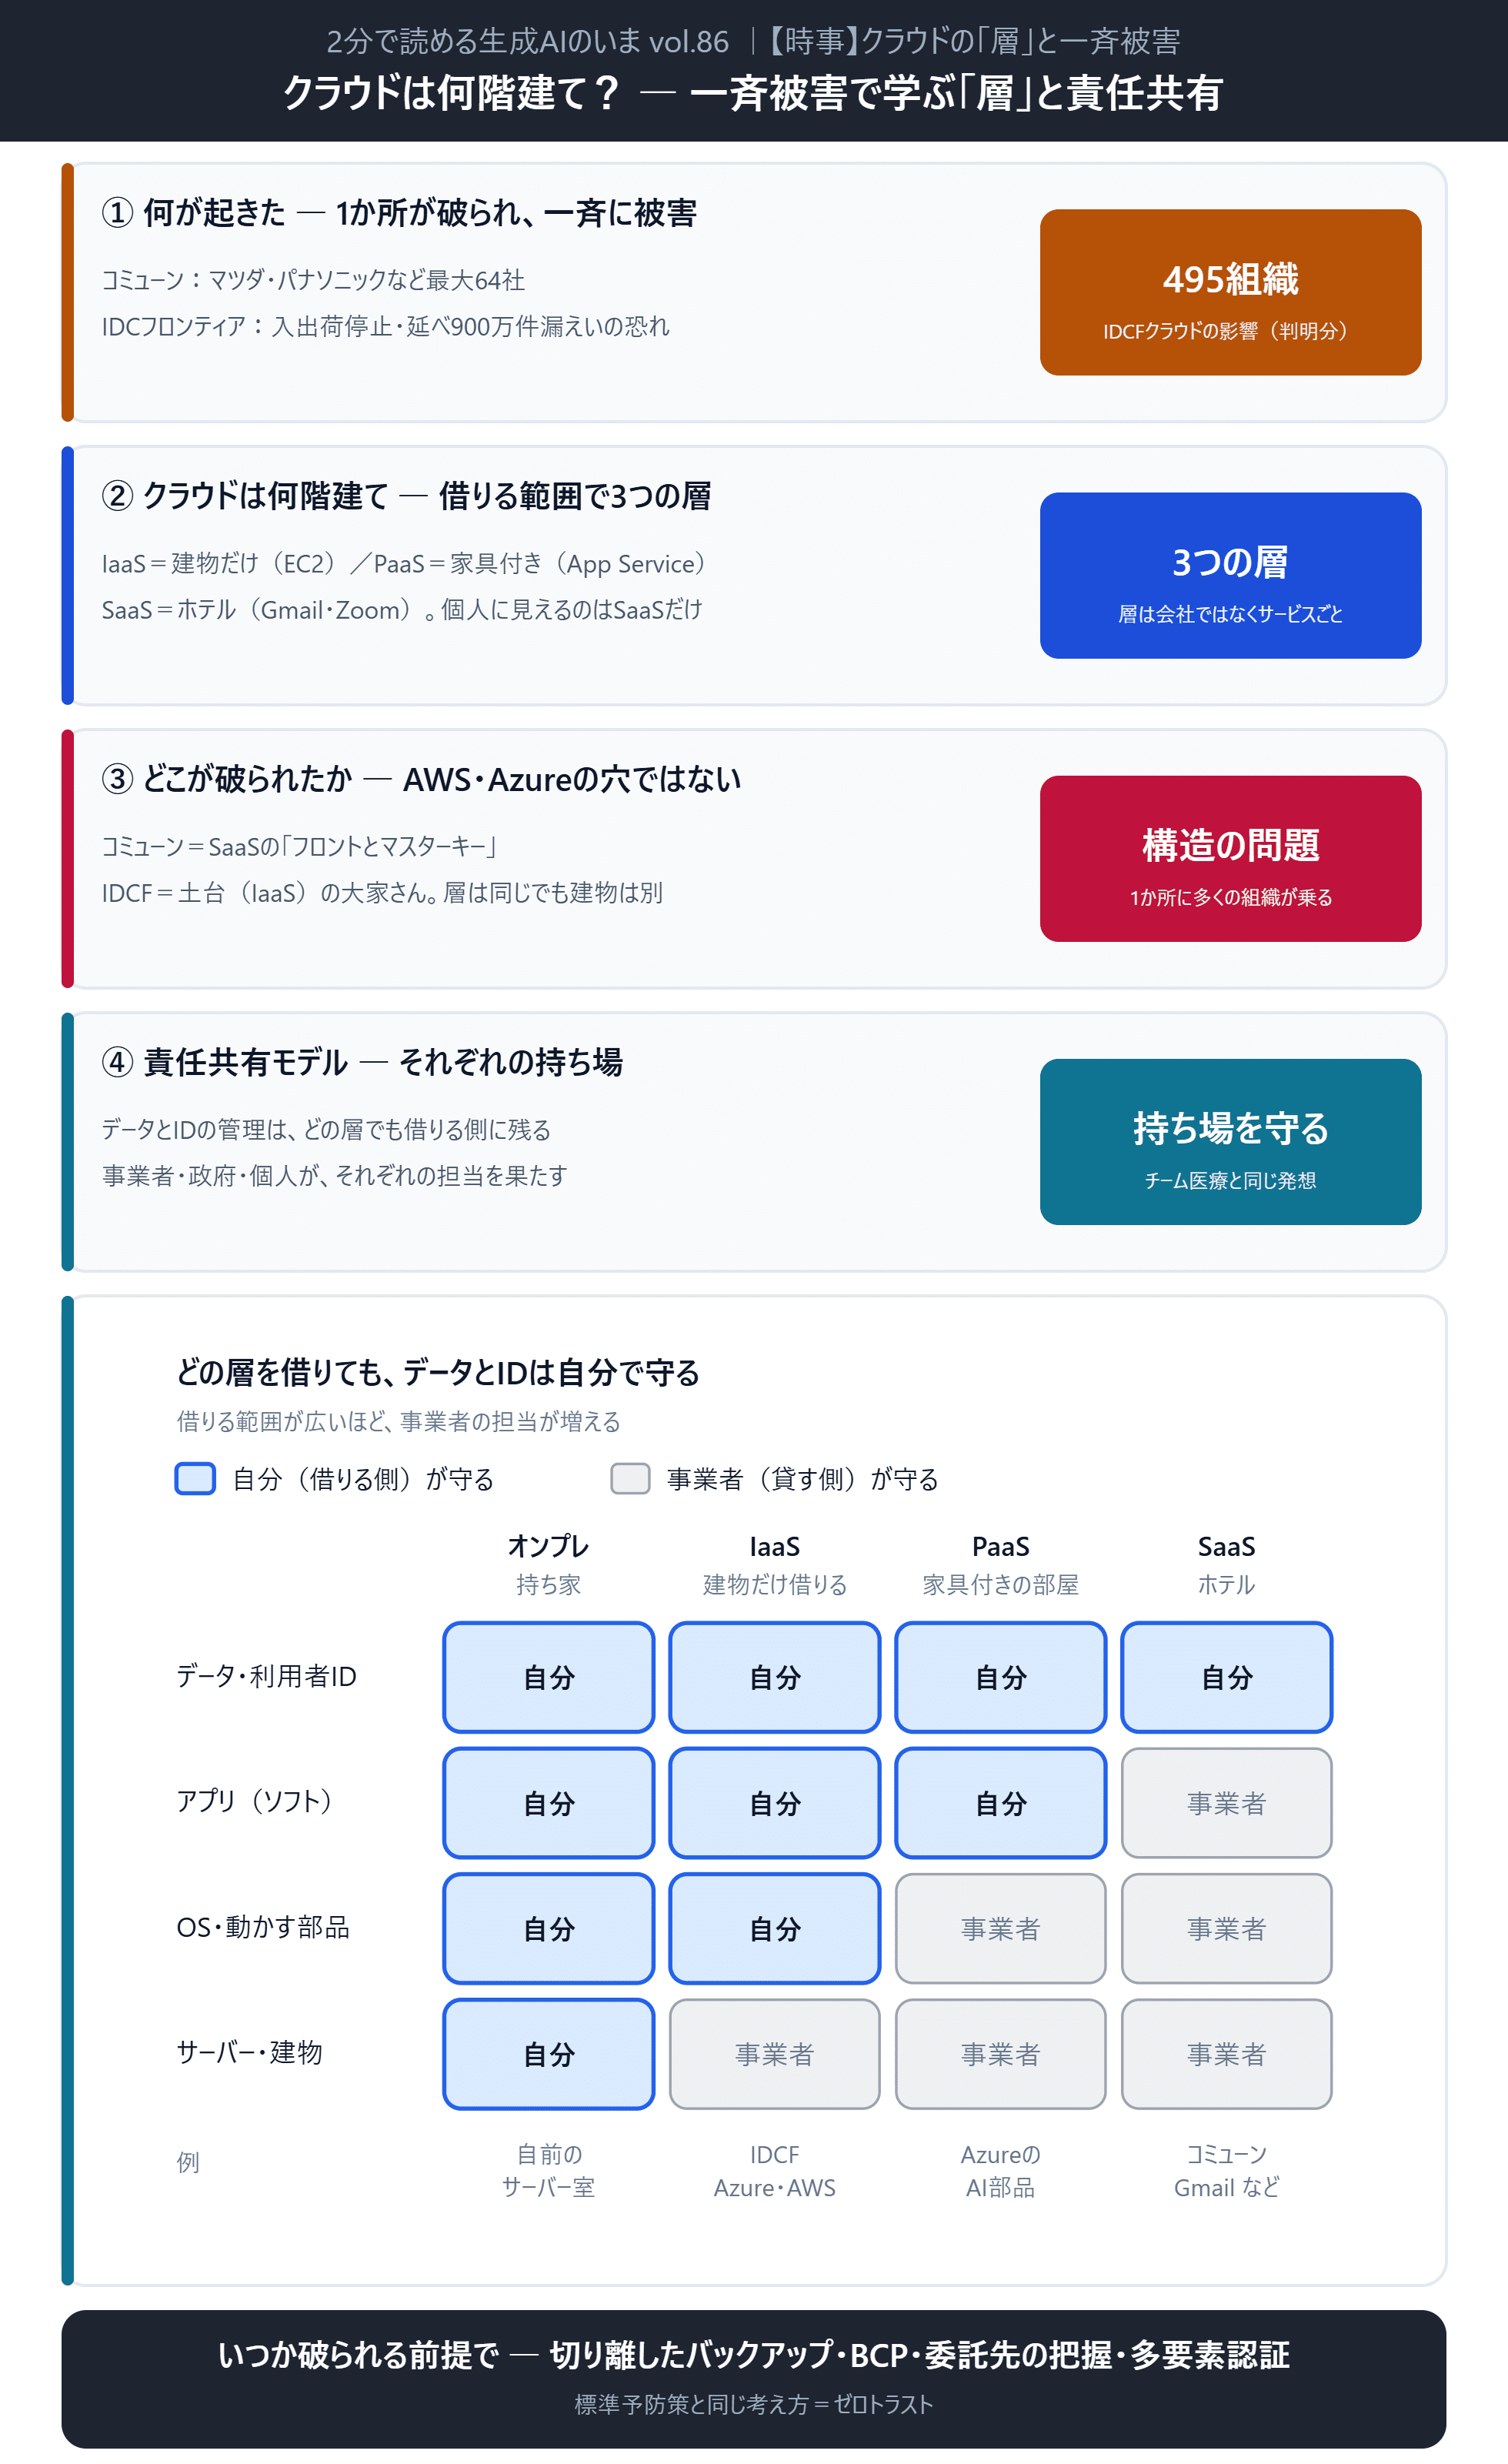
(図の下段:右へ行くほど事業者の担当が増えますが、いちばん上の「データ・利用者ID」の行だけは、どの借り方でも自分の色のままです。)
医療田:
ホテルでも、自分の部屋の鍵をなくしたら、自分の責任だもんね。
機械屋:
そうです。
しかも今回のように、大家さん側がやられることもあります。
だから、「借りる側が自分でできる備え」が大事になるんです。
日経の記事や、そこで紹介されていた専門家の話から拾うと、こんなところでしょうか。
・バックアップ(予備のコピー)は、ネットワークから切り離して保管する。国立情報学研究所の佐藤一郎教授が、記事の中で強調していたポイントです
・止まったときに業務を続ける手順、つまり事業継続計画(BCP)を決めておく。記事でも、データを守るうえで重要な備えとして挙げられていました
・委託先や、そのまた先が、どのクラウドを使っているかを把握する。今回のマツダなども、委託先経由での被害でした
・パスワードだけに頼らず、多要素認証(スマホでの確認などを組み合わせるログイン)を使う
医療田:
そういえば、デジタル大臣が「自分の情報は自分で守る」って呼びかけて、ちょっと批判されてたよね。
企業から漏れてるのに、個人に言われても、、って。
機械屋:
10月6日の、古川俊治デジタル大臣の会見ですね。Vol.77でも少し触れました。
パスワードを使い回さない、多要素認証を使う、不審なメールやSMSに注意する、の3つを呼びかけたところ、「漏れたのは企業の側なのに、個人の責任にするのか」という反発が出ました。
医療田:
正直、私もちょっとそう思った。
機械屋:
お気持ちは分かります。
ただ、責任共有モデルの目で見ると、あの呼びかけは、必ずしも的外れではないんです。
医療田:
どういうこと?
機械屋:
さっきの図を思い出してください。
どの層を借りても、「データ・利用者ID」の行は、借りる側の色のままでした。
私たち一人ひとりも、サービスを使う「借りる側」です。
自分のパスワードの管理や、ログインの確認は、事業者にも政府にも代わってもらえない部分なんです。
医療田:
あ、、ホテルの部屋の鍵の話だ。
機械屋:
そうです。
もちろん、だからといって、企業や政府の責任が軽くなるわけではありません。
事業者は、フロントとマスターキーをしっかり守る。
政府は、ルールづくりや監督、攻撃者の取り締まりをしっかりやる。
実際、同じ日の日経には、マイクロソフトが警察庁と連携して、偽サイトを作るツールの販売元を閉鎖した、という記事も載っていました。
そのうえで、私たちは私たちの持ち場で、できる対策をしておく。
それぞれが自分の担当をきちんと果たす、というのが責任共有の考え方です。
医療田:
誰かひとりに全部押しつけるんじゃなくて、みんなで持ち場を守る、、
チーム医療みたいだね。
機械屋:
いい例えですね^^
医療田:
攻撃する側も、どんどん賢くなってるんでしょ?
Vol.77でも、AIが使われてるかも、って話だったよね。
機械屋:
はい。
日経では、米IBMが7月に公表した調査で、確認されたサイバー攻撃の4分の1以上にAIが使われていた、と紹介されています。
三菱総合研究所の比屋根一雄研究理事も、攻撃する側がAIで効率を上げている、と指摘していました。
ただ、守る側もAIで怪しい動きを見張るようになっています。
AI対AIの時代ですね。
医療田:
あ、これ感染対策と同じかも。
「どの患者さんも、感染しているかもしれない」って前提で、毎回手袋をする。
標準予防策だよ。
機械屋:
見事です。
IT業界では、それを「ゼロトラスト」と呼びます。
Vol.40でも出てきましたが、ゼロトラストとは、「誰も、どこも信用しない前提で、毎回確認する」という守り方のことです。
医療田:
クラウドも、「いつか破られる前提」で備えればいいってことね。
それなら、私たちにもできそう。
● まとめ
機械屋:
今回の教訓をまとめましょうか:
・クラウドとは、コンピューターを自前で持たず、インターネット経由で借りて使う仕組み
・借りる範囲で層が分かれる:IaaS(建物だけ)、PaaS(家具付きの部屋)、SaaS(ホテル)
・SaaSの下にIaaSやPaaSがあることも多く、クラウドは何階建てにもなっている
・1か所が破られると、その上に乗る多くの組織が一斉に被害を受ける。今回のコミューンとIDCフロンティアがその例
・守りは責任共有モデル(貸す側と借りる側の分担)。データと「誰が入れるか」の管理は、どの層でも借りる側に残る
・「いつか破られる前提」で、切り離したバックアップ、止まったときの手順、委託先の把握を
医療田:
ガッチガチの金庫でも、合鍵の管理は自分たち、、ってことだね。
クラウドは怖いから使わない、じゃなくて、標準予防策みたいに、当たり前の備えをして使う。
機械屋:
はい。
それができれば、クラウドは頼もしい味方です^^
======
● よくある質問(FAQ)
Q. クラウドとは何ですか?
A. コンピューターやソフトを自前で持たず、インターネット経由で事業者から借りて使う仕組みです。電気を発電機で作らず、電力会社から買うのと似ています。
Q. IaaS、PaaS、SaaSの違いは?
A. 借りる範囲の違いです。IaaSはコンピューター本体などの土台だけ、PaaSはアプリを動かす道具一式まで、SaaSは完成したソフトそのものを借ります。
Q. クラウドの責任共有モデルとは?
A. クラウドの安全を、事業者と利用者で分担して守る考え方です。どの層を借りても、データと「誰が入れるか」の管理は利用者側の責任として残ります。
Q. クラウドへの不正アクセスに、利用者はどう備えればよいですか?
A. ネットワークから切り離したバックアップの保管、止まったときの代わりの手順(BCP)づくり、委託先が使うクラウドの把握、多要素認証の利用が基本です。
Q. 今回の被害は、AWSやAzureが破られたということですか?
A. いいえ。コミューンは自社サービスの作りの不備を突かれたもので、IDCフロンティアはAWSやAzureとは別の国産クラウドです。問題の本質は、1つの事業者に多くの組織が乗っていると、1か所の被害が一斉に広がるという構造にあります。
======
●参考
日本経済新聞 2026年10月15日朝刊 総合2面「不正アクセス クラウド急所」
INTERNET Watch「コミュニティサービス『Commune』『Commune for Work』に不正アクセス、推計約30万人の個人情報が漏えい」
https://internet.watch.impress.co.jp/docs/news/2147291.html
ScanNetSecurity「『IDCFクラウド』にランサムウェア攻撃」(2026年10月9日)
https://scan.netsecurity.ne.jp/article/2026/10/09/56426.html
デジタル庁 古川大臣記者会見(2026年10月6日)
https://www.digital.go.jp/speech/minister-261006-01
週刊女性PRIME デジタル相の「自分の情報は自分で守る」発言への反発(2026年10月7日)
https://www.jprime.jp/articles/-/43998
●関連記事
- 2分で読める生成AIのいま Vol.77 相次ぐ情報漏えいと「AIエージェント攻撃」説(note)
https://note.com/41machida_ai/n/nc545b1f39ae9
- 2分で読める生成AIのいま Vol.35 Microsoft Azureを使ったAI活用1。そもそもAzureってなに?クラウドって?(ブログ)
https://www.youichimachida-ai.com/blog/2ai-vol35microsoft-azureai1azure
- 2分で読める生成AIのいま Vol.62 「ベンダーに任せてるから大丈夫」の終わり ― 3省2ガイドライン徹底解説③(note)
https://note.com/41machida_ai/n/n2d7bdffa31d3
- 2分で読める生成AIのいま Vol.40 Claude Cowork導入トライで知る、組織のセキュリティポリシーと「ゼロトラスト」(ブログ)
https://www.youichimachida-ai.com/blog/-2ai-vol40-claude-cowork
●2分で読める「生成AIのいま」シリーズ。バックナンバーはブログからどうぞ!
https://www.youichimachida-ai.com/blog
――――――――――
町田洋一(医師・医学博士・経営管理学博士)
Youichi MACHIDA, MD, PhD, DBA
