社内の専門家は、危険を事前に指摘していた。
それでも防げなかったのは、なぜなのか。
GMOインターネットグループのVPSサービスへの不正アクセスを手がかりに、「指摘を、組織として対策の完了までつなげる」ための視点を整理します。
私自身、数年前にGMOで開かれた講演会で熊谷正寿さんのお話を伺って以来、その経営の姿勢に学ばせていただいてきた一人です。今回も誰かを批判するためではなく、この事例から一般的な教訓を学ばせていただく、という姿勢で書いています。
(※2026年11月3日時点の公開情報に基づきます。最初の侵入方法などは未公表で、今後の公表で内容が変わる可能性があります。被害に遭われた方々に、心よりお見舞い申し上げます。)
今回も医療田さんと機械屋さんの会話でどうぞ。
======
● 何が起きたのか
医療田:
ねえ機械屋さん。
GMOのニュース、ずっと続いてるね。
機械屋:
はい。
GMOインターネットグループの「お名前.com デスクトップクラウド」というサービスで、不正アクセスがありました。
医療田:
それ、どういうサービスなの?
機械屋:
VPS(Virtual Private Server:バーチャル・プライベート・サーバー)、つまり「仮想専用サーバー」のサービスです。
インターネットの向こうにある自分専用のパソコンを、遠隔で操作して使うようなものですね。
24時間動かしておけるので、FX(外国為替証拠金取引)の自動売買ツールを動かす用途で多く使われていました。
医療田:
ふんふん。
機械屋:
公表によると、10月20日に、一部の顧客のサーバーに第三者が不正なプログラムを設置していたことを確認。
翌21日に全プランのサーバーを停止しています。
影響を受けた可能性があるのは、利用者が借りていたサーバー、つまり一人ひとりの「専用パソコン」にあたるもので、最大2万6739台です。
医療田:
2万台以上、、
それって、何人分くらいなの?
機械屋:
実は、利用者の人数は公表されていません。
一人で何台も借りて、複数の自動売買ツールを動かす人もいるので、「2万6739台=2万6739人」とは言えないんです。
報道では、サービス開始からの累計の契約は20万件を超える、とも伝えられています。
医療田:
正確な人数はわからないけど、かなり多くの人が関わっているのは確かなんだね。
機械屋:
はい。人数が分かってくるのは、今後の公表を待つことになります。
それから、サーバーに保存されていた、証券会社やFX会社のログイン情報が取得され、身に覚えのない取引があったという報告も出ています。
さらに、攻撃者とみられる者から、GMOインターネットグループに対して、約80億円を要求する脅迫も届きました。
GMO側は、要求には応じない方針です。
医療田:
うっく、、
利用していた人は、本当に不安だよね。。
機械屋:
はい。
それで、話を進める前に、ひとつお断りしておきたいことがあります。
今回の件は、まだ全容が明らかになっていません。最初にどうやって入られたのかも、調査が続いています。
医療田:
うん。
機械屋:
それに、GMOと攻撃者の間では、表に出ていない高度な攻防があったことも想像されます。
そこは外からは分かりませんし、この記事では踏み込みません。
医療田:
はい。
機械屋:
ここで考えたいのは、今回の出来事から、AX(AIトランスフォーメーション)、つまりAIで業務や組織のあり方を変えていくための組織づくりに、どんな教訓が得られるか。その一点です。
医療田:
GMOの人たちや、被害に遭った人たちに、「こうすべきだった」「こうしてください」と言う記事ではない、ってことね。
機械屋:
はい。
当事者の方や被害に遭われた方に、何か具体的な提言をするものではありません。
あくまで、私たち自身の組織への問いとして読んでいただければと思います。
● 「専門家は指摘していた」
医療田:
それで、私が一番気になったのはここなんだけど。
社内の人が、前から「危ない」って言ってたんでしょ?
機械屋:
はい。
熊谷正寿代表は10月25日に自身のブログで、社内のホワイトハッカーから、このサービスのセキュリティについて改善すべき課題が事前に指摘されていたと明かしました。
ホワイトハッカーとは、攻撃者と同じ技術を、守るために使う専門家のことです。
医療田:
じゃあ、指摘を無視してたってこと?
機械屋:
そこは、正確に読む必要があります。
ブログによると、現場は対策を進めていた。
ただ、サービスを止めずに動かし続けることへの影響や、ほかの対応との優先順位を考える中で、対策の深さとスピードが足りなかった、と説明しています。
医療田:
「何もしてなかった」わけじゃないんだ。
機械屋:
はい。
11月2日の記者会見では、もう少し詳しい経緯が説明されました。
医療田:
いつ指摘されて、いつ入られたの?
時系列で教えて。
機械屋:
報道をもとに整理すると、こうなります。
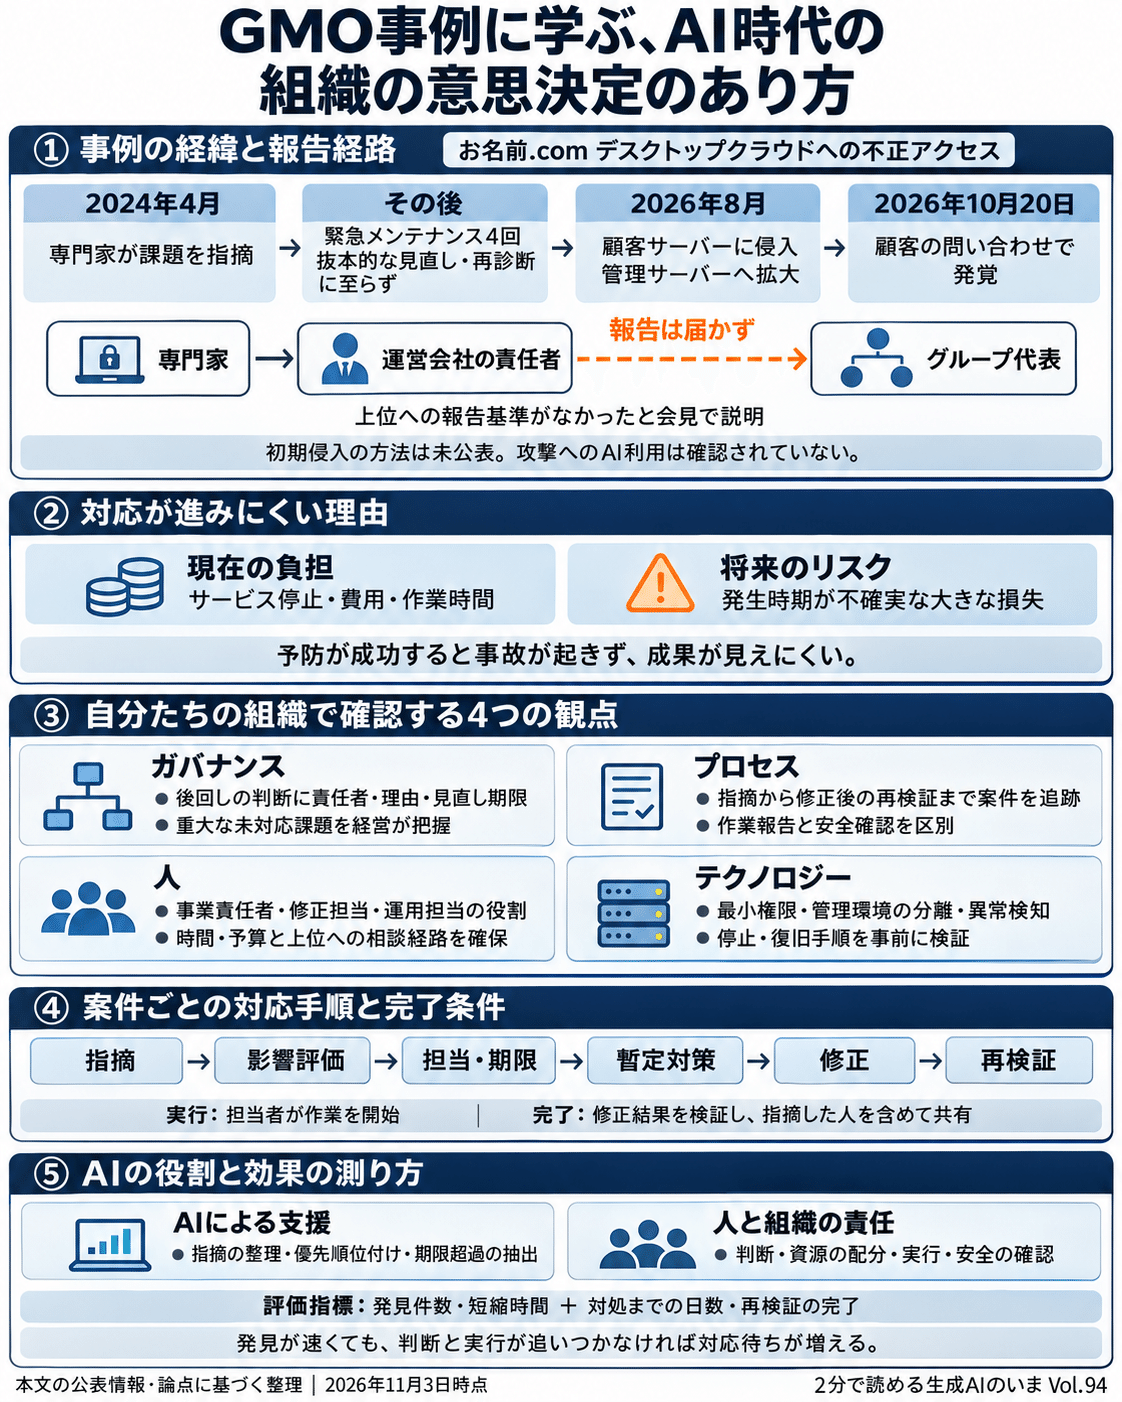
・2024年4月:グループ会社のGMOサイバーセキュリティ byイエラエの専門家チームがサービスを診断し、課題と改善点を指摘
・その後:緊急メンテナンスが4回行われたが、システムの抜本的な見直しには至らなかった。同じ環境を改めて診断することもなかった
・2026年8月5日:攻撃者が、ある顧客の仮想サーバーに侵入
・2026年8月17日:管理者のアカウントを奪われ、GMO側の「管理サーバー」まで入られる
・2026年9月20日〜10月14日:管理サーバーを経由して、顧客のサーバーに不正なプログラムが配られる
・2026年10月20日:顧客からの問い合わせをきっかけに、ようやく確認
医療田:
え、、指摘から侵入まで、2年以上あったんだ。
しかも、入られてから気づくまで、2か月以上、、
機械屋:
はい。
管理サーバーというのは、すべての顧客のサーバーをまとめて管理する、いわば「マスターキーの保管庫」です。
そこに入られたことで、被害が一気に広がったと考えられます。
医療田:
その指摘は、トップには届いていたの?
機械屋:
会見の説明では、指摘はサービスを運営する子会社の社長や担当部門の責任者までは届いていました。
ただ、グループ代表の熊谷さんには届いていなかった。
イエラエは2022年にグループに加わった兄弟会社で、運営会社との間に報告の道筋がなく、「どんな場合に上へ上げるか」の基準もなかった、と説明されています。
熊谷代表は、それも含めて自分の責任だと述べ、謝罪しています。
医療田:
指摘はあった。対策も動いていた。
でも、上まで届かず、間に合わなかった、、
機械屋:
そうです。
なお、最初にどうやって顧客の仮想サーバーへ入られたのか、指摘の具体的な中身は、まだ公表されていません。
● AIが攻撃に使われたの?
医療田:
最近、「AIで攻撃が増えてる」って話も多いよね。
今回もそうなの?
機械屋:
現時点の公表資料では、攻撃にAIが使われたと確認できる情報はありません。
Vol.77でやった、「事実と推測の仕分け」ですね。
医療田:
ああ、夏から情報漏えいが相次いで「AIの仕業では」って騒がれたけど、調べてみたら断定できる証拠はなくて、「状況証拠はあるけど、確定診断はまだ」だった話だっけ?
機械屋:
そうです。
今回も同じで、AIによる攻撃という一般的な脅威と、今回の事件の原因は、分けて扱う必要があります。
ちなみに、GMOの続報では、守る側として、セキュリティ企業や「AI企業」からも協力の申し出があったとされています。
医療田:
攻める側か守る側かは、まだ分からないけど、、
どっちにしても、AIはもう無関係じゃないんだね。
● 指摘が「届かない」のは、他人事じゃない
機械屋:
今回、考えてみたいのはここなんです。
専門家の指摘を、組織として「実行」と「完了」までつなげるには、何が必要か。
医療田:
実行と、完了?
指摘を受けて直したら、それで終わりじゃないの?
機械屋:
今回のGMOでいうと、指摘は運営会社の責任者まで届いていました。対策も始まっていました。
つまり、「受け取る」「動き始める」までは、できていたんです。
医療田:
うん。
機械屋:
ところが、その先には、止まりやすい場所がいくつかあります。
・受け取った人が、どれくらい危ないのかを判断しきれない
・判断しても、直す人や時間が割り当てられない
・直したけれど、本当に穴がふさがったかを確かめていない
・後回しにしたまま、いつ見直すのかを誰も決めていない
医療田:
伝言ゲームみたいに、どこかで止まっちゃう、と。
機械屋:
はい。
しかも厄介なのは、止まっていても、誰も気づかないことなんです。
指摘した人は「伝えた」と思っている。受け取った人は「対応中」だと思っている。
医療田:
あー、、
みんな、自分の持ち場ではちゃんとやっているつもりなんだ。
機械屋:
そうなんです。
言い換えると、「実行」は、誰かが手を動かし始めること。
「完了」は、穴がふさがったことを確かめて、指摘した人も含めて「これで終わり」と共有できた状態です。
この二つの間には、思っている以上に距離があります。
ライターの峯山政宏さんも、この件についてのFacebookへの投稿で、「『対策を行った』という事実と、『問題を解決した』という事実は、まったく違う」と書いていました。
医療田:
今回も、緊急メンテナンスは4回やっていたんだもんね。
何もしていなかったわけじゃない。でも、それで「終わった」ことにはならなかった。
機械屋:
はい。
対策を重ねたこと自体は、無意味ではありません。ただ、それで穴がふさがったと確かめられていたかは、別の問題なんです。
医療田:
「対応中」のまま、ずっと誰のものでもなくなっていく指摘、、
機械屋:
どの組織にも起こり得る話だからこそ、今回はGMOの内部を断定的に評価するのではなく、公表内容から「自分たちなら何を備えるか」を考えてみたいと思います。
● 4つの視点で考える
機械屋:
整理のために、4つの視点を使います。
ガバナンス、プロセス、人、テクノロジーです。
実はこれ、私たちの独自の分け方ではありません。
AWSの資格「AI Business Strategist(AIB-C01)」の試験ガイドにも、AIの導入をつまずかせる能力の不足を、「人・プロセス・テクノロジー・ガバナンス」の4つにわたって見つけ出す、という項目がそのまま出てきます。
医療田:
ああ、それって、Vol.87・88で読んだ、AWSのCAF for AIとも似てない?
AIを組織で使いこなすのに必要な力を、事業、人材、統治、基盤、安全性、運用の6つの観点で整理した枠組み、だったよね。
機械屋:
そうです、よく覚えていますね。
今回の4つは、そのCAF for AIの観点ともほぼ重なります。
人は「人材」、ガバナンスは「統治」、テクノロジーは「基盤」や「安全性」、プロセスは「運用」や「統治」に、それぞれ対応します。
もともと「人・プロセス・テクノロジー」の3つで組織を見るのは、ITやセキュリティの分野で昔から使われている定番の見方で、そこにガバナンスを加えた形ですね。
医療田:
AIの導入でも、セキュリティでも、見るべきところは同じなんだ。
機械屋:
はい。今回は、その4つを、セキュリティの指摘を完了まで届ける、という目的に当てはめてみます。
医療田:
じゃあ、まずガバナンス。
そもそも、ガバナンスってなんだっけ。。
機械屋:
ガバナンスとは、組織の中で「誰が、何を、どんな権限で決めて、誰が責任を持つか」の仕組みのことです。
言い換えると、組織の判断のルールですね。
今回でいえば、ポイントは「対応を後回しにするとき、誰がそのリスクを引き受けるか」です。
医療田:
後回し、、
機械屋:
サービスを止めて直すことにも、止めずに動かし続けることにも、どちらにもリスクがあります。
だから、後回しにすること自体が悪いとは限りません。
大事なのは、その判断に「責任者」「理由」「いつ見直すか」を付けて、重大な未対応の課題を経営が把握できていることです。
医療田:
後回しにするなら、「誰が決めたか」「なぜか」「いつ見直すか」をはっきりさせておく、ってことね。
逆に言うと、期限のない「様子見」は、ただの放置になっちゃう。
機械屋:
そうなんです。
期限と責任者のついた「様子見」なら、立派な判断です。
医療田:
次はプロセスね。
機械屋:
プロセスとは、仕事の流れや手順のことです。
指摘が来てから、対処を終えて確かめるまでの流れを、案件ごとに追えるようにします。
・指摘
・影響の評価
・担当と期限の決定
・すぐ直せないときの暫定対策
・修正
・修正後の再検証
医療田:
暫定対策?
機械屋:
本格的な修理が間に合わないときに、その間だけでもできる守りです。
たとえば、アクセスできる範囲を絞る、監視を強める、などですね。
医療田:
玄関の鍵が壊れたけど、業者さんが来るまでは、内側からチェーンをかけておく、みたいな。
機械屋:
そんなイメージです。
それから、最後の「再検証」も大切です。
「直しました」という報告と、「本当に安全になったと確かめた」ことは、別なんです。
医療田:
「やりました」と「ちゃんとできているのを確かめました」は、別物なんだね。
機械屋:
3つ目は人です。
専門家の指摘を受け取る事業の責任者、修正する担当者、運用する人。
この人たちが、同じリスクの認識を持てているかどうかです。
対応のための時間や予算を確保すること、話が止まったときに上の立場の人へ相談できる道筋を用意しておくことも含みます。
医療田:
Vol.92のCoEの話で出てきた、「AI係」の話と似てるね。
詳しい人に任せっぱなしにすると、その人が一人で説得したり調整したりして、疲れ果てちゃう。
機械屋:
そうなんです。
知識のある人が一人で抱え込まないように、組織として役割を決めておく。
AIに詳しい人を採用した後も、まったく同じことが言えます。
医療田:
最後がテクノロジー。
機械屋:
テクノロジーの視点では、「入られない」だけでなく、「入られたときに、被害をどこまで抑えられるか」を考えます。
・権限を、必要な最小限にしておく
・管理用の環境を、ふだんの環境と分ける
・おかしな動きを、早く見つける
・止める手順、元に戻す手順を、事前に試しておく
医療田:
防火扉とか、避難訓練みたいなものだね。
燃えないようにするだけじゃなくて、燃え広がらないようにする。
機械屋:
そうですね。
ただし、今回の環境に何が欠けていたのかは、今後の調査結果を待つ必要があります。
ちなみに、セキュリティの側でも同じ流れがあります。
アメリカの国立標準技術研究所、NISTが出しているサイバーセキュリティの枠組みは、2024年の改訂で「ガバナンス」を新たな柱に加え、責任や権限を明確にすることや、経営による監督を重視するようになりました。
技術だけでなく、組織の決め方そのものが問われる、ということですね。
● 防いだ成果は、目に見えない
医療田:
でもさ、後回しにした人たちも、悪気があったわけじゃないよね。
機械屋:
そうですね。
峯山さんの投稿には、もうひとつ考えさせられる指摘がありました。
人は、いつか起きるかもしれない大きな損失よりも、今日確実に起きる小さな損失のほうを避けたくなる、というものです。
医療田:
今日の損失?
機械屋:
サービスを止めて作り直せば、今日使っているお客さんに迷惑がかかります。費用も時間もかかる。
一方で、攻撃が明日来るとは限りません。昨日も今日も、問題なく動いている。
医療田:
今日の「確実な痛み」と、いつかの「大きな痛み」を比べると、、
つい、今日の痛みを避けちゃうんだ。
機械屋:
はい。
さらに峯山さんは、危険を防ぐ仕事は、うまくいくほど価値が見えなくなる、とも書いています。
仮に2024年の時点でサービスを止めて作り直し、今回の攻撃を防げていたとしたら、何が起きたか。
医療田:
、、何も起きない。
機械屋:
そうなんです。
何も起きないので、むしろ「そこまでやる必要があったの?」と言われたかもしれない。
医療田:
防いだ事故は、ニュースにならないもんね。
起きなかった事故を褒めるのって、確かに難しい。
機械屋:
だからこそ、組織の仕組みで「見える」ようにする必要があるんだと思います。
後回しにした判断に、責任者と期限が付いているか。重要な指摘を、何日で「完了」まで持っていけたか。
こうした記録が残っていれば、地味な予防の仕事も、ちゃんと成果として数えられます。
医療田:
見えない成果を、見える形にする。
それも、経営の仕事なんだね。
機械屋:
はい。
なお峯山さんも、顧客に被害を与えたのは攻撃者であり、その責任と、利用者を守る企業の責任は分けて考えるべきだ、と断ったうえで書いています。
そこは、この記事も同じ立場です。
● AIで「見つける力」が上がるほど
医療田:
でも、これってAIの話と、どうつながるの?
機械屋:
Vol.89のPHPの回を覚えていますか?
AIを使った調査で、重大な弱点が見つかった話です。
医療田:
覚えてる。
「見つける力と、直す力。両方そろって、はじめて安全」だったよね。
機械屋:
はい。
これから、AIで弱点や危ない箇所を見つける力は、どんどん上がっていくと思います。
でも、判断する人と権限があいまいなままだと、何が起きるでしょう。
医療田:
、、「対応待ち」の山ができる。
機械屋:
そうなんです。
AIで発見が速くなるほど、その結果を受け取って、判断して、実行する側の力が問われます。
AIは、指摘を整理したり、優先順位を付けたり、期限を過ぎたものを洗い出したりするのは得意です。
ただ、「作業完了」の報告だけで、安全の確認まで済んだことにはしない。そこは人と組織の仕事です。
医療田:
AIを入れた効果を測るときも、変わってきそうだね。
機械屋:
鋭いですね。
「何件見つけたか」「何時間短縮したか」に加えて、
「重要な指摘が、何日で対処されたか」
「対処した後の確認まで、終わっているか」
ここを見ると、AIへの投資が、本当に事業を守る力になっているかが分かります。
医療田:
AIのビジネス戦略って、AIを入れるところまでじゃなくて、AIが出した答えを組織がどう受け止めるか、までなんだね。
機械屋:
はい。
もちろん、これらを整えれば今回の攻撃を必ず防げた、とまでは言えません。
それでも、対応を早めたり、被害の広がりを抑えたりする余地は、どの組織にもあると思います。
● まとめ
機械屋:
今回の教訓をまとめましょうか:
・GMOインターネットグループの「お名前.com デスクトップクラウド」で不正アクセスがあり、最大2万6739台のサーバーが影響を受けた可能性がある。2026年8月に侵入され、管理サーバーを経由して被害が広がった。発覚は10月20日
・熊谷代表は、社内の専門家が事前に課題を指摘し、対策も進めていたが、可用性や優先順位を考える中で、深さとスピードが足りなかったと説明している
・攻撃にAIが使われたことは、現時点の公表資料では確認できない。一般的な「AI攻撃」の脅威と、今回の原因は分けて考える
・専門家の指摘を「完了」までつなげるには、ガバナンス(後回しの責任と期限)、プロセス(指摘から再検証まで追える流れ)、人(抱え込ませない役割分担)、テクノロジー(被害を広げない設計)の4つの視点が役立つ。この4つは、AWSのAIB-C01試験ガイドやCAF for AIにも共通する、組織を見るための定番の観点
・危険を防ぐ仕事は、うまくいくほど成果が見えにくい(峯山政宏さんの指摘)。後回しの判断や、指摘を完了させるまでの日数を記録し、予防の仕事を見える形にする
・AIで発見が速くなるほど、判断し実行する組織の力が問われる。効果は「見つけた件数」だけでなく「何日で対処し、確認まで終えたか」で測る
医療田:
GMOの話だと思って読み始めたけど、、
結局、「私たちの組織は、専門家の指摘を実行につなげられているかな」って問いだったね。
機械屋:
はい。
まずは、手元で「後回し」になっている指摘に、責任者と期限が付いているか。そこから確かめてみるのがいいと思います。
医療田:
じゃあ私は、ずっと「対応中」のままになってる自分の宿題から、片付けようかな。。
機械屋:
ははは。。ぜひ、期限付きで^^
======
● よくある質問(FAQ)
Q. GMOの「お名前.com デスクトップクラウド」で何が起きたのですか?
A. 2026年10月20日、一部の顧客のサーバーに第三者が不正なプログラムを設置していたことが確認され、翌21日に全プランが停止されました。影響を受けた可能性のあるサーバーは最大2万6739台で、FXなどの取引口座のログイン情報が不正に使われたとの報告があります。会見の説明では、2026年8月に侵入され、管理サーバーを経由して不正なプログラムが配られていました。最初の侵入方法は公表されていません。
Q. 今回の不正アクセスにAIは使われたのですか?
A. 2026年11月3日時点の公表資料では、攻撃にAIが使われたと確認できる情報はありません。AIによる攻撃という一般的な脅威と、今回の事件の原因は分けて考える必要があります。
Q. 専門家が事前に指摘していたのに、なぜ防げなかったのですか?
A. 熊谷代表のブログによると、現場は対策を進めていたものの、サービスの可用性への影響や他の対応との優先順位を考える中で、対策の深さとスピードが不足したと説明されています。会見では、指摘は2024年4月の診断によるもので、運営会社の責任者までは届いたものの、グループ代表には届いておらず、報告を上げる基準もなかったと説明されました。指摘の具体的な中身は公表されていません。
Q. 自分たちの組織で、専門家の指摘を対策につなげるには何から始めればよいですか?
A. まずは「後回し」になっている重要な指摘を洗い出し、それぞれに責任者・理由・見直しの期限が付いているかを確認します。そのうえで、指摘から修正後の再検証まで、案件ごとに追える流れを作ることが出発点になります。
Q. AI導入の効果は、どう測ればよいですか?
A. 発見件数や作業時間の短縮だけでなく、「重要な指摘が何日で対処されたか」「対処後の確認まで終わったか」も見ることで、AIが実際に組織を守る力になっているかを確かめられます。
======
●参考
お名前.com:デスクトップクラウドへの不正アクセスに関する第9報(2026年10月27日)
https://www.onamae.com/news/article/11612
お名前.com:影響の可能性のあるサーバー数(2026年10月21日)
https://www.onamae.com/news/article/11584
東洋経済オンライン:サービスの規模と被害の状況
https://toyokeizai.net/articles/-/962532
Impress Watch:発覚の経緯と影響範囲(2026年10月23日)
https://www.watch.impress.co.jp/docs/news/2150663.html
J-CAST ニュース「GMO、セキュリティー巡る『課題』を社内ホワイトハッカーが指摘していた」(2026年10月26日)
https://www.j-cast.com/2026/10/26518711.html
熊本日日新聞(共同通信配信)「GMO内で安全性課題事前に指摘 対応不十分、FXに不正アクセス」(2026年10月26日)
https://kumanichi.com/articles/2050599
ITmedia NEWS「GMO熊谷代表、会見で改めて謝罪」(2026年11月2日)
https://www.itmedia.co.jp/news/article/2611/02/2000002806/
@IT:会見で示された時系列と報告経路(2026年11月3日)
https://atmarkit.itmedia.co.jp/ait/articles/2611/03/news014.html
innovatopia:2024年4月の指摘に関する各社報道のまとめ
https://innovatopia.jp/cyber-security/cyber-security-news/119600/
峯山政宏さん:GMOの会見を受けたFacebookへの公開投稿(2026年11月2日)
「対策を行った」と「問題を解決した」の違い、予防の成果が見えにくいという逆説についての考察。
AWS「AWS Certified AI Business Strategist(AIB-C01)試験ガイド Content Domain 4」
人・プロセス・テクノロジー・ガバナンスにわたる能力の不足を特定する項目(Skill 4.1.3)。
AWS「AWS Cloud Adoption Framework for Artificial Intelligence, Machine Learning, and Generative AI」
事業、人材、統治、基盤、安全性、運用という6つの観点。
https://docs.aws.amazon.com/whitepapers/latest/aws-caf-for-ai/foundational-ai-capabilities.html
NIST「Cybersecurity Framework」
https://www.nist.gov/cyberframework
●関連記事
2分で読める生成AIのいま Vol.89 PHPの重大な弱点をAIが発見 ― 公表前から始まっていた攻撃、その先にある課題(note)
https://note.com/41machida_ai/n/nfbfa8df53fde
2分で読める生成AIのいま Vol.92 AI CoEとは? AIの知恵を「個人技」から「組織の力」へ(note)
https://note.com/41machida_ai/n/n17c260fd1585
2分で読める生成AIのいま Vol.88 AWS CAF for AIを読む(後編) ― 技術だけではない、AIの組織導入に必要な要件とは(note)
https://note.com/41machida_ai/n/nf02cbe2ff577
2分で読める生成AIのいま Vol.77 相次ぐ情報漏えいと「AIエージェント攻撃」説(note)
https://note.com/41machida_ai/n/nc545b1f39ae9
●2分で読める「生成AIのいま」シリーズ。バックナンバーはブログからどうぞ!
https://www.youichimachida-ai.com/blog
――――――――――
町田洋一(医師・医学博士・経営管理学博士)
Youichi MACHIDA, MD, PhD, DBA
