前回のVol.94では、GMOインターネットグループの不正アクセスを手がかりに、専門家の指摘を「対策の完了」までつなげる視点を整理しました。
今回、11月2日の記者会見の映像を改めてつぶさに確認したところ、当時の判断や報告の流れについて、前回は取り上げきれなかった説明がいくつもありました。
今回はその続編として、会見の説明から、組織の意思決定について一般的に学べることを考えます。
私自身、数年前にGMOで開かれた講演会で熊谷正寿さんのお話を伺って以来、その経営の姿勢に学ばせていただいてきた一人です。今回も誰かを批判するためではなく、この事例から一般的な教訓を学ばせていただく、という姿勢で書いています。
(※2026年11月5日時点の公開情報と、11月2日の記者会見の内容に基づきます。原因の検証は続いており、今後の公表で内容が変わる可能性があります。被害に遭われた方々に、心よりお見舞い申し上げます。)
今回も医療田さんと機械屋さんの会話でどうぞ。
======
● 会見で、何が分かったのか
医療田:
ねえ機械屋さん。
GMOの記者会見、3時間半以上あったんだってね。
機械屋:
はい。前回の記事のあと、改めて映像を最初から最後まで確認してみました。
医療田:
前回のVol.94って、社内の専門家が2024年に課題を指摘していて、対策も進めていたのに、上まで届かず間に合わなかった。だから「伝えた」「対応中」で止めずに、「完了」まで追いかける仕組みが大事、って話だっけ?
機械屋:
そうです。
改めて会見を細かく見ていくと、その「どこで止まったのか」について、具体的な説明がいくつもありました。
医療田:
聞かせて。
機械屋:
まず、対策の時期です。会見では、日付まで説明されていました。
・2024年4月24日:グループのセキュリティ会社、GMOサイバーセキュリティ byイエラエが、診断結果の報告会を開催
・2024年4月26日〜5月20日:緊急メンテナンスを4回実施
・その後:同じ環境を改めて診断すること、つまり「再診断」はしていなかった
医療田:
指摘を受けて、すぐ動いてはいたんだね。
機械屋:
はい。そして、ここが今回のポイントなんですが、当時の判断について、運営会社の社長はこう振り返っています。
4回の緊急パッチを当てて、「対応としては一段落ついたという判断」だった、と。
システム担当の副社長も、4回の対応で「ある程度の深さはできている」と思っていたが、それがリスク分析の大きな間違いだった、と述べています。
医療田:
一段落、、
機械屋:
それから、質疑応答では「今回攻撃されたのは、2年前に指摘された箇所なのか」という質問があり、「そういう理解」と答えています。
医療田:
そっか。。
機械屋:
ただ、指摘の具体的な中身は、同じような攻撃のリスクがあるとして公表されていません。
最初にどうやって侵入されたのかも含めて、原因の検証は続いています。
医療田:
前回と同じで、今回も全部が分かったわけではないんだね。
機械屋:
はい。
それに、GMOと攻撃者の間では、表に出ていない高度な攻防があったことも想像されます。そこには踏み込みません。
今回も、当事者の方や被害に遭われた方に何かを提言する記事ではなく、私たち自身の組織への問いとして読んでいただければと思います。
● 「一段落」は、誰が決めるのか
医療田:
でも、「一段落」って、すごく分かるんだよね。
私、年末の大掃除で、リビングと台所が片付いたら「よし、一段落」って言って、そのまま年を越すんだけど。
押し入れは、毎年手つかずなの。。
機械屋:
ははは。。
でも、その例えは、案外ぴったりかもしれません。
医療田:
え、押し入れが?
機械屋:
「一段落」には、二つの意味が混ざりやすいんです。
一つは、「やるべきことが終わった」。
もう一つは、「目の前の山場は越えたので、手を離していい」。
医療田:
あー、、本当は押し入れが残ってるのに、気持ちの上では終わったことになってる。
機械屋:
そうなんです。
前回、「実行」と「完了」の違いをお話ししました。
「実行」は、誰かが手を動かし始めること。「完了」は、穴がふさがったと確かめて、指摘した人も含めて「これで終わり」と共有できた状態です。
「一段落」は、その間のどこにでも置けてしまう言葉なんですね。
医療田:
じゃあ、どうすればいいの?
機械屋:
一つの考え方は、「終わった」と判定する人を、直した人と分けることです。
医療田:
直した人が、自分で「直りました」って言うんじゃなくて?
機械屋:
はい。
テストの答案を、書いた本人が採点すると、どうしても甘くなりますよね。
悪気がなくても、自分の書いた答えは正しく見えてしまうものです。
医療田:
うん、それはある。
機械屋:
だから、たとえば次のような決め方があります。
・指摘した専門家に、修正後の状態を見てもらう
・「再診断で問題が出なかった」ことを、完了の条件にしておく
・すぐに再診断できない場合は、「いつ確かめるか」の期限を決めておく
医療田:
指摘した人に、最後にもう一回見てもらう。
それだけで、「一段落」が「完了」かどうか、はっきりするね。
機械屋:
そうですね。
今回の会見でも、同じ環境の再診断はしていなかったと説明されています。
もちろん、再診断をしていれば防げたとまでは言えません。ただ、「完了」を誰がどう確かめるかを決めておくことは、どの組織でも見直せる点だと思います。
● 「上に上げる基準」をどう作るか
医療田:
もう一つ気になったんだけど、熊谷さんのところには、報告が届いてなかったんでしょ?
機械屋:
はい。
会見の説明では、指摘は運営会社の社長、事業の責任者、システム担当の副社長までは届いていました。
一方で、グループ代表の熊谷さんにも、グループの取締役会にも上がっていなかった。
そして法務部長が、個々の脆弱性をどの程度なら取締役会まで上げるか、という基準は当時なかった、と説明しています。
医療田:
脆弱性って、なんだっけ。。
機械屋:
脆弱性とは、外部の人に悪用される恐れのある、システムの弱点のことです。
医療田:
そうだった。
で、今はその基準、あるの?
機械屋:
会見では、脆弱性の診断はとても専門的で、ケースバイケースになる。今も数字で示せるような基準はなく、今後の検証課題だ、と答えています。
熊谷さんも、報告が上がってこなかったこと、その仕組みは「私の全責任」と述べ、仕組みそのものの改善を議論している、と話していました。
医療田:
でも、確かに難しいよね。
全部上げてたら、トップは毎日報告の山で溺れちゃうし。
機械屋:
そうなんです。
こうした「上の立場の人に判断を上げること」を、エスカレーションと呼びます。
エスカレーションの基準は、上げすぎても、上げなさすぎても、うまくいきません。
医療田:
ちょうどいい基準なんて、作れるの?
機械屋:
完璧な基準は難しいですが、一般的には、いくつかの物差しを組み合わせる考え方があります。
身近な例でいうと、大雨のときの「注意報」「警報」「特別警報」が近いかもしれません。
医療田:
雨の量だけじゃなくて、危なさの段階で呼び方が変わるやつね。
機械屋:
はい。
脆弱性には、深刻度を0〜10点で表す「CVSS」という共通の物差しがあります。
FIRSTという国際的なセキュリティの団体がまとめているもので、外部のネットワークから攻撃できるかどうか、といった「届きやすさ」も、点数の要素に含まれています。
ただ、点数だけで決めると、自分たちの事業にとっての重さが抜け落ちることがあります。
そこで参考になるのが、アメリカのサイバーセキュリティ・インフラセキュリティ庁、CISAが2022年に公開した「SSVC」という考え方です。
医療田:
エス、エス、、?
機械屋:
Stakeholder-Specific Vulnerability Categorization、日本語にすると「立場に応じた脆弱性の分類」でしょうか。
いくつかの問いに順番に答えていくと、対応の段階が決まる仕組みです。
・悪用の状況:実際に悪用されているか、攻撃の手順が公開されているか
・自動化できるか:攻撃を機械的に繰り返せるか
・技術的な影響:システムを乗っ取られるほどか、一部にとどまるか
・事業にとっての重要性:止まると、組織の中核の仕事に響くか
・社会への影響:経済的な損失など、広く人に害が及ぶか
医療田:
答えによって、どうなるの?
機械屋:
結果は4段階です。
下の2段階は「追跡」、つまり通常の更新の中で様子を見ながら対応する段階。
その上の「Attend」は、監督する立場の人が対応に関わる段階。
いちばん上の「Act」は、経営層も加わって対応を決め、できるだけ早く直す段階とされています。
医療田:
あ、「どこから上に上げるか」が、最初から決めてあるんだ。
機械屋:
そうなんです。
注意報・警報・特別警報と、考え方が似ていますよね。
それから、「時間」を物差しにした例もあります。
同じCISAが2019年に出した指令、BOD 19-02では、アメリカの連邦機関に対して、インターネットからアクセスできるシステムの脆弱性を、深刻度が「重大」なら見つかってから15日以内、「高」なら30日以内に直すよう求めています。
医療田:
期限を過ぎたら、どうなるの?
機械屋:
CISAが未対応の一覧を送り、機関は3営業日以内に、直せない事情や暫定的な対策、完了予定日を返します。
それでも守れないときは、CISOなどの幹部に働きかけていく流れです。
医療田:
期限を過ぎたら、自然と上に上がる仕組みなんだ。
機械屋:
はい。
どちらもアメリカの政府機関向けのものなので、そのまま当てはめる必要はありません。
ただ、「悪用の状況や事業への影響で段階を決める」「期限を過ぎたものは上に上げる」という考え方は、どの組織でも参考になると思います。
時間を物差しに入れておくと、「一段落」のまま止まっている指摘が、自然と上の目に触れるようになりますから。
医療田:
あ、これ、ちょうど今勉強してるAWSの資格、AI Business Strategistの問題でも出てきた!
リスクの大きさに応じて、対応の厳しさを変える、っていう考え方。
機械屋:
そうなんです。
AWSが公開している「Well-Architected フレームワーク」には、責任あるAIのための手引き、Responsible AI Lensがあります。
そこでも、AIが引き起こしうる害のリスクを、「起こりやすさ」と「深刻さ」の掛け合わせで段階づけすることを勧めています。
医療田:
AI向けの手引きなんだね。
機械屋:
はい。ただ、中身はセキュリティの指摘にもそのまま通じます。
ポイントは二つあって、一つは、評価を始める前に、段階づけの物差しそのものを組織で決めておくこと。
もう一つは、見つかったリスクを「リスクレジストリ」、つまりリスクの台帳に載せて、追いかけ続けることです。
医療田:
台帳に載せて、最後まで追いかける、、
それって、前回からずっと話してる「一段落で手を離さない」ってことそのものだね。
機械屋:
まさにそうですね。
物差しを先に決めておけば、どこから上に上げるかで迷う時間も減らせます。
医療田:
そういえば、どこかで読んだんだけど、、
投資家のウォーレン・バフェットも、上に上げるべき報告と、そうじゃないものを、はっきり分けてたって聞いたことがある。
ソロモン・ブラザーズっていう証券会社の、臨時の会長を引き受けたときの話だったかな。
機械屋:
よくご存じですね。
ソロモン・ブラザーズでは1991年に、国債の入札をめぐる不正が起きました。
社内で不正を知った上司は、社長や会長、法務の責任者にまで報告していて、全員が「当局に早く報告すべきだ」と考えていたそうです。
ところが、実際には誰も動かず、その間に同じ不正が繰り返されてしまいました。
医療田:
え、トップまで届いてたのに。。
機械屋:
はい。
その後、会社は存続の危機に陥り、バフェットが暫定の会長として立て直しにあたりました。
そして、自分の会社バークシャー・ハサウェイの経営者たちに、2年ごとに短い手紙を送っています。
2014年の手紙では、ふだんの業務のことは、話したいだけ話してくれればいい。事前に相談してほしいのは、退職後の給付の変更、買収、並外れて大きな設備投資くらいだ、としています。
医療田:
ふだんのことは、任せてるんだ。
機械屋:
はい。その一方で、重大な悪い知らせは、すぐに知らせてほしい。正しいかどうか、法に触れないかどうかで少しでもためらうことがあれば、必ず電話してほしい、と書いています。
そして、悪い知らせにすぐ向き合うのをためらったことが、簡単に片付けられたはずのソロモンの問題を、8,000人の会社が潰れかけるほどの事態にした、と振り返っています。
医療田:
上に上げなくていいものは、思い切って任せる。
でも、悪い知らせと、ためらいを感じたことだけは、すぐ上げる。
その線引きが、はっきりしてるんだね。
機械屋:
そうなんです。
バフェットは別のインタビューで、悪い知らせへの対処を「正しく、速く、表に出して、終わらせる」と表現しています。
「迷ったら上げる」を、責められない文化にしておくことも、その助けになると思います。
上げた結果、「これは現場の判断で大丈夫」と返ってきてもいい。そのやり取り自体が、基準を育てていくはずです。
医療田:
基準は、最初から完成品じゃなくていいんだ。
機械屋:
はい。使いながら直していくものですね。
● 指摘する人に「権限」がないとき
医療田:
あと、イエラエって、グループのセキュリティの専門会社なんだよね。
専門家が見つけたのに、どうして強く言えなかったんだろう。
機械屋:
会見では、そこも説明がありました。
イエラエは、各社に指示や命令をする立場ではなく、いわば兄弟会社。指摘を受けた会社が、自分の責任で対応する形だった、と。
医療田:
見つけることはできても、「直しなさい」とは言えないんだ。
機械屋:
はい。
さらに熊谷さんは、イエラエがグループに加わった直後で、すぐに発言力があったわけではない、とも話していました。
そのうえで、自分が間に入ってマネジメントするべきだった、イエラエに責任はない、と述べています。今はCISO、つまりグループの最高情報セキュリティ責任者の仕組みが機能している、とのことです。
医療田:
専門家の側からすると、つらいね。
見つけた後のことが、自分の手を離れちゃう。
機械屋:
そうなんです。
ここは、Vol.92のCoEの話ともつながります。
医療田:
ああ、CoEって、専門知識やノウハウを組織全体で使えるようにする体制で、「あの人だけができる」を「みんなができる」に広げる仕組み、だったよね。
機械屋:
そうです。
そのCoEの話でも、詳しい人を置くだけでは動けなくて、経営層が後ろ盾になることが大事でした。
専門家の指摘も同じで、たとえば次のような仕組みが考えられます。
・指摘した側が、その後の対応状況を確認できる
・期限までに完了しないとき、指摘した側から上に知らせる道筋がある
・指摘した側と、直す側の判断が割れたとき、誰が決めるかが決まっている
医療田:
指摘した人が、「言いっぱなし」にも「言われっぱなし」にもならないようにする、と。
機械屋:
いい言い方ですね。
指摘する人に命令する権限がなくても、声が届く道筋があれば、指摘は生きてきます。
● 優先順位の「土俵」を分ける
医療田:
前回、「サービスの可用性や優先順位を考える中で」っていう説明があったよね。
あれ、具体的には何と比べてたの?
機械屋:
会見では、ほかのセキュリティパッチの影響の確認、グループ全体の脆弱性対応、機能の開発、性能の向上、お客様の使い勝手の改善、といった案件と並べて優先順位を決めていた、と説明されています。
医療田:
新しい機能とか、使いやすさの改善と、同じ列に並んでたんだ。
機械屋:
はい。
どの案件も、お客様のためを思ってのものだと思います。会見でも熊谷さんは、現場はお客様にとって最善だと思って判断したのだろう、と話していました。
ただ、目に見える改善と、目に見えにくい守りを同じ土俵で比べると、どうしても守りが後回しになりやすいんです。
医療田:
前回の「防いだ成果は目に見えない」って話だ。
機械屋:
そうです。
そこで、一般的には、重大な脆弱性への対応を、ほかの開発案件と同じ列に並べないという考え方があります。
たとえば、開発の時間や人手のうち、一定の割合を最初からセキュリティ対応に取っておく。あるいは、一定以上の深刻度のものは、優先順位の話し合いに乗せずに先に片付ける、というルールにしておく。
医療田:
引っ越しの荷造りで、「割れ物だけは先に別の箱に詰める」みたいな。
機械屋:
ははは。。そうですね。
比べるかどうか迷う時間そのものを、減らしておくわけです。
● 「入られない」から「立ち直れる」へ
医療田:
熊谷さん自身は、会見で何を反省してたの?
機械屋:
印象的だったのは、「セキュリティ企業」から「レジリエンス企業」に変わるのが遅れた、という言葉でした。
医療田:
レジリエンス?
機械屋:
レジリエンスとは、侵入されたり障害が起きたりしても、被害を最小限に抑え、できるだけ早く立ち直る力のことです。
「入られない」ことだけを目指すのではなく、「入られても、すぐ気づいて、広げず、戻せる」ことまで含めて考えるんですね。
医療田:
転ばないように気をつけるだけじゃなくて、転んでもすぐ起き上がれるようにしておく、ってことね。
機械屋:
はい。
今回、侵入から発覚まで2か月以上かかり、会見でも、監視で気づけなかった理由は今後検証する、と説明されています。
それから、遠隔で操作するパソコンと、手元のパソコンの間でファイルを共有できる機能が、お客様の利便性を考えて最初からオンになっていて、その設定を見直すことに至らなかった、という説明もありました。
医療田:
便利さのために最初からオンにしてたものが、そのままになってた。。
機械屋:
どの組織にもある話だと思います。
導入したときは妥当だった設定でも、周りの危険の度合いが変われば、見直す必要が出てきます。
一般的には、次のようなことが「立ち直る力」につながります。
・おかしな動きに、早く気づける仕組みを持つ
・便利さのための初期設定を、定期的に見直す
・止める手順、元に戻す手順を、事前に試しておく
AWSの「CAF for AI」のセキュリティの観点でも、修復の手順が本当に使えるかを確かめるために、定期的なテストや、障害を想定した訓練「ゲームデー」、机上演習を行うことが挙げられています。
医療田:
CAF for AIって、Vol.87・88で読んだ、AIを組織で使いこなすのに必要な力を、事業、人材、統治、基盤、安全性、運用の6つの観点で整理したAWSの枠組み、だったよね。
前回のテクノロジーの視点とも、つながってるね。
● AIで「見つける力」が上がるほど
医療田:
ところで、今回の攻撃にAIは使われてたの?
機械屋:
会見では、AIが使われた証拠はない、と説明されています。
熊谷さんは「この時代に使わないはずはないだろう」と話していましたが、それは想像だとはっきり断ったうえで、「AIのせいにはしていない」とも述べていました。
医療田:
事実と推測を分けて話してたんだね。
機械屋:
はい。
もう一つ、興味深い事実がありました。2024年にイエラエが指摘したとき、AIは使っていなかったそうです。
医療田:
え、じゃあ、AIがなくても、弱点はちゃんと見つかってたんだ。
機械屋:
そうなんです。
今回、止まってしまったのは、「見つける」段階ではなく、「受け止めて、完了させる」段階でした。
医療田:
Vol.89のPHPの回で、AIで弱点を見つける力が上がっても、直す力が追いつかないと安全にならない、って話をしたよね。
機械屋:
そうです。
GMOも今、最先端のAIエージェントを使って、グループ全体の総点検を進めていると説明していました。
これから、AIで見つかる弱点はますます増えていくと思います。
医療田:
見つかる数が増えるほど、「上に上げる基準」とか「完了を誰が確かめるか」がないと、、
全部が「対応中」の山に積まれちゃう。
機械屋:
まさにそこですね。
AIは、指摘を深刻度で並べたり、期限を過ぎたものを洗い出したり、上に上げるべき候補を示したりするのが得意です。
でも、どこで線を引くか、誰が「完了」と言うかを決めるのは、人と組織の仕事です。
医療田:
AIを入れる前に、AIが見つけたものを受け止める器を作っておかないといけないんだね。
機械屋:
はい。それが、AI時代の組織の意思決定の土台になると思います。
● まとめ
機械屋:
今回の教訓をまとめましょうか:
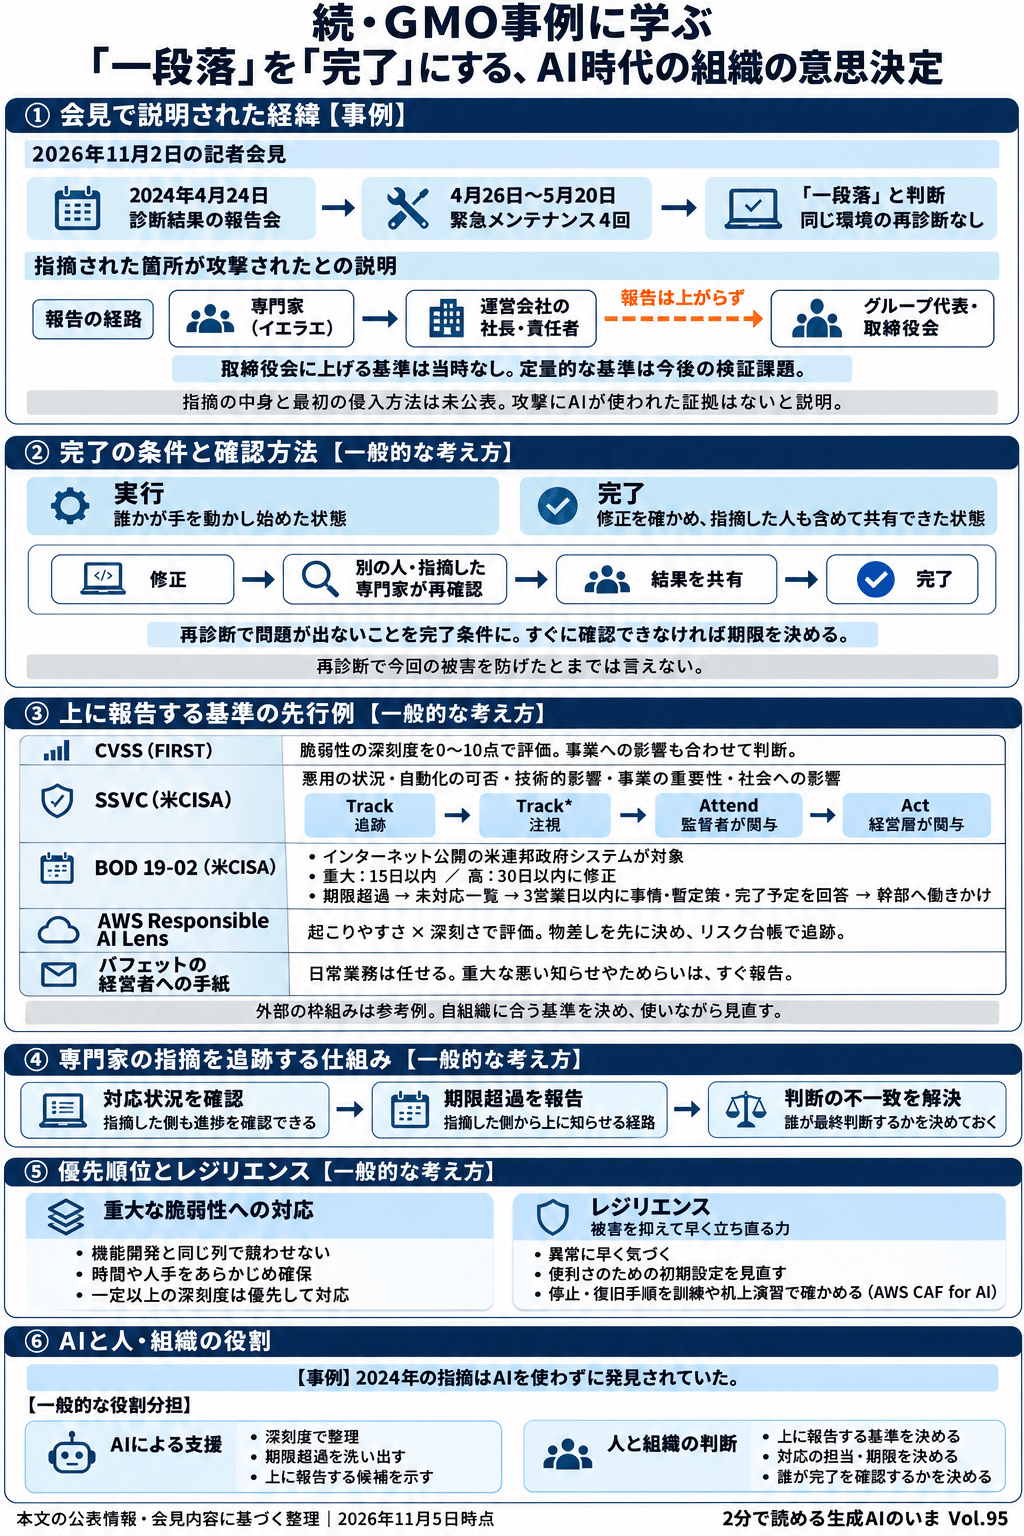
・11月2日の会見で、2024年4月に診断結果が報告され、同年4月26日〜5月20日に緊急メンテナンスが4回行われたこと、その後「一段落ついた」と判断し、同じ環境の再診断はしていなかったことが説明された
・「一段落」は「実行」と「完了」の間のどこにでも置ける言葉。直した人とは別の人が確かめる、指摘した専門家に再確認してもらうなど、完了の判定方法を決めておく
・指摘は運営会社の責任者までは届いていたが、グループ代表や取締役会には上がらず、取締役会に上げる基準も当時なかった。エスカレーション(上の立場の人に判断を上げること)の基準づくりには、深刻度の物差しCVSS、悪用の状況や事業への影響から対応段階を決めるCISAのSSVC、期限を過ぎた脆弱性を幹部に上げるCISAのBOD 19-02といった先行例が参考になる。AWSのResponsible AI Lensも、物差しを先に決め、リスクを台帳(リスクレジストリ)に載せて追跡することを勧めている。ウォーレン・バフェットのように、任せることと、すぐ上げるべきこと(重大な悪い知らせ、ためらいを感じたこと)を分けて示すのも一つの形。基準は使いながら育てる
・指摘する専門家に命令する権限がなくても、対応状況を確認でき、期限超過を上に知らせられる道筋があれば、指摘は生きる
・重大な脆弱性への対応は、機能開発などと同じ土俵で比べない工夫がある
・熊谷代表が反省点に挙げたレジリエンス(被害を抑えて早く立ち直る力)の視点で、気づく仕組み、初期設定の見直し、戻す手順を整える。AWSのCAF for AIも、訓練や机上演習で修復手順を確かめることを挙げている
・2024年の指摘はAIを使わずに見つかっていた。AIで見つける力が増すほど、受け止めて完了させる仕組みが問われる
医療田:
前回は「指摘を完了までつなげよう」だったけど、今回は、そのための具体的な仕組みが見えてきた感じだね。
機械屋:
はい。
会見で、多くの点について「今後検証する」と説明されていました。その検証の結果からも、また学べることがあると思います。
医療田:
じゃあ私も、今年こそ押し入れを「完了」にしないと。。
期限は、、大掃除の日でいいかな。
機械屋:
ははは。。完了の確認は、ご家族にお願いしましょう^^
======
● よくある質問(FAQ)
Q. GMOの記者会見では、2024年の指摘への対応について何が説明されたのですか?
A. 2024年4月24日にグループのセキュリティ会社GMOサイバーセキュリティ byイエラエが診断結果を報告し、同年4月26日〜5月20日に緊急メンテナンスが4回行われたと説明されました。その後、対応は「一段落ついた」と判断され、同じ環境の再診断は行われていませんでした。指摘の具体的な中身は公表されていません。
Q. 指摘はなぜグループ代表に届かなかったのですか?
A. 会見では、指摘は運営会社の社長や責任者までは届いていたものの、グループ代表と取締役会には上がっていなかったと説明されました。個々の脆弱性をどの程度なら取締役会に上げるかという基準は当時なく、現在も定量的な基準はないため、今後の検証課題とされています。
Q. エスカレーションの基準は、どう作ればよいのですか?
A. 参考になる先行例として、脆弱性の深刻度を0〜10点で表すCVSS(FIRST)、悪用の状況や事業・社会への影響から「追跡」「Attend(監督者が関与)」「Act(経営層が関与)」などの段階を決めるSSVC(米CISA、2022年)、期限を過ぎた脆弱性を一覧化して幹部に働きかけるBOD 19-02(米CISA、2019年)があります。いずれも米国の枠組みなのでそのまま当てはめる必要はありませんが、「影響で段階を決める」「期限超過は上に上げる」という考え方は参考になります。
Q. レジリエンスとは何ですか?
A. 侵入や障害が起きても、被害を最小限に抑え、できるだけ早く立ち直る力のことです。「入られない」ことだけでなく、早く気づくこと、被害を広げないこと、元に戻せることまで含めて備える考え方です。
Q. 今回の攻撃にAIは使われたのですか?
A. 11月2日の会見では、AIが使われた証拠はないと説明されています。また、2024年の脆弱性の指摘はAIを使わずに行われていました。
======
●参考
YouTube:【ノーカット】不正アクセス受けたGMO 熊谷正寿グループ代表らが会見(2026年11月2日)
https://www.youtube.com/watch?v=_TbUj3kFkvY
@IT:「ネットのセキュリティもGMO」の実態 イエラエの事前指摘はなぜ放置されたか(2026年11月3日)
https://atmarkit.itmedia.co.jp/ait/articles/2611/03/news014.html
ITmedia NEWS:GMO熊谷代表、会見で改めて謝罪(2026年11月2日)
https://www.itmedia.co.jp/news/article/2611/02/2000002806/
お名前.com:デスクトップクラウドへの不正アクセスに関する第9報(2026年10月27日)
https://www.onamae.com/news/article/11612
FIRST:CVSS(共通脆弱性評価システム)
CISA:Stakeholder-Specific Vulnerability Categorization Guide(2022年11月)
悪用の状況・自動化の可否・技術的影響・事業上の重要性・公共への影響から、Track/Track*/Attend/Actの対応段階を決める枠組み。
https://us-cert.gov/sites/default/files/publications/cisa-ssvc-guide%20508c.pdf
AWS:Well-Architected Responsible AI Lens「RAIBR03 リスクを評価する」
害のリスクを発生可能性と深刻度で段階づけし、評価前に方法論を定め、リスクレジストリで追跡するベストプラクティス。
https://docs.aws.amazon.com/ja_jp/wellarchitected/latest/responsible-ai-lens/raibr03.html
AWS:CAF for AI「セキュリティパースペクティブ:AI/MLシステムのコンプライアンスと保証」
リスク管理手法の適用、修復手順を検証するための定期的なテスト・ゲームデー・机上演習。
Fortune:ウォーレン・バフェットがバークシャー・ハサウェイの経営者に2年ごとに送ってきた1ページのメモ(2025年8月6日)
2014年12月のメモの内容(事前に相談すべき事項、重大な悪い知らせの即時報告、ソロモンの教訓)。
Fortune:ソロモン・ブラザーズ事件とバフェットの暫定会長就任の経緯
https://fortune.com/article/warren-buffett-salomon
Farnam Street:Buffett on Behavior(バフェットのインタビュー、「get it right, get it fast, get it out, get it over」)
https://fs.blog/2015/04/buffett-on-behavior/
CISA:Binding Operational Directive 19-02(脆弱性修正要件)
インターネットからアクセス可能な連邦政府システムの脆弱性について、重大は15日以内・高は30日以内の修正と、期限超過時の報告・幹部への働きかけを定めた指令。
https://www.cisa.gov/binding-operational-directive-19-02
●関連記事
* 2分で読める生成AIのいま Vol.94 【時事】GMO事例に学ぶ、AI時代の組織の意思決定のあり方(note)
https://note.com/41machida_ai/n/nacb178bd7585
* 2分で読める生成AIのいま Vol.88 AWS CAF for AIを読む(後編) ― 技術だけではない、AIの組織導入に必要な要件とは(note)
https://note.com/41machida_ai/n/nf02cbe2ff577
* 2分で読める生成AIのいま Vol.92 AI CoEとは? AIの知恵を「個人技」から「組織の力」へ(note)
https://note.com/41machida_ai/n/n17c260fd1585
* 2分で読める生成AIのいま Vol.89 PHPの重大な弱点をAIが発見 ― 公表前から始まっていた攻撃、その先にある課題(note)
https://note.com/41machida_ai/n/nfbfa8df53fde
●2分で読める「生成AIのいま」シリーズ。バックナンバーはブログからどうぞ!
https://www.youichimachida-ai.com/blog
――――――――――
町田洋一(医師・医学博士・経営管理学博士)
Youichi MACHIDA, MD, PhD, DBA
