2分で読める生成AIのいま vol.77相次ぐ情報漏えいと「AIエージェント攻撃」説 ―― どこまでが事実で、これから何が起きるのか
2026年の夏から、国内企業の情報漏えいの公表が相次いでいます。「AIによる攻撃では」という声もありますが、どこまでが事実なのでしょうか。公的機関やセキュリティ企業の公表をもとに、事実と推測を仕分けします。
今回も医療田さんと機械屋さんの会話でどうぞ。
======
機械屋:
こんにちは。
医療田:
あ、機械屋さん、こんにちは、久しぶりです。
機械屋:
すみません、ちょっと忙しくしてまして、しばらくぶりですね。
今日はちょっと、時事ネタを持ってきました。
医療田:
時事ネタ、、もしかして、あれ?
機械屋:
はい、たぶん「あれ」です。
最近、企業の情報漏えいのニュースが続いていますよね。
医療田:
続いてるなんてもんじゃないよ。
タイムズカーでしょ、焼肉きんぐでしょ、ブックオフでしょ。
うちの家族、焼肉きんぐのアプリ入れてたから、
「なんかメール来たんだけど」って騒いでた。
機械屋:
そうでしたか。。
実際、身近なサービスばかりですからね。
で、ニュースでは「AIが攻撃に使われているのでは」という話も出ています。
医療田:
それそれ。
それが一番気になってた。
AIが勝手にハッキングして回ってる、みたいな話なの?
機械屋:
今日はまさにそこを、
「わかっていること」と「まだわからないこと」に分けて整理したいと思います。
ちょっと硬めの話になりますが、お付き合いください。
医療田:
うん、聞きたい。
怖い話ほど、ちゃんと知っておきたいし。
● 何が起きているのか ―― 数字で見る「異様な状況」
機械屋:
まず、全体像からです。
セキュリティ企業のマクニカが、10月7日に分析記事を公開しています。
医療田:
ま、まくにか?
機械屋:
マクニカは、半導体やネットワーク、サイバーセキュリティの製品を扱う日本の会社で、
セキュリティの研究チームも持っています。
その研究チームが、国内企業のWebシステムからの個人情報漏えいで、公表されたものを数えると、
2024年は62件、2025年は84件、
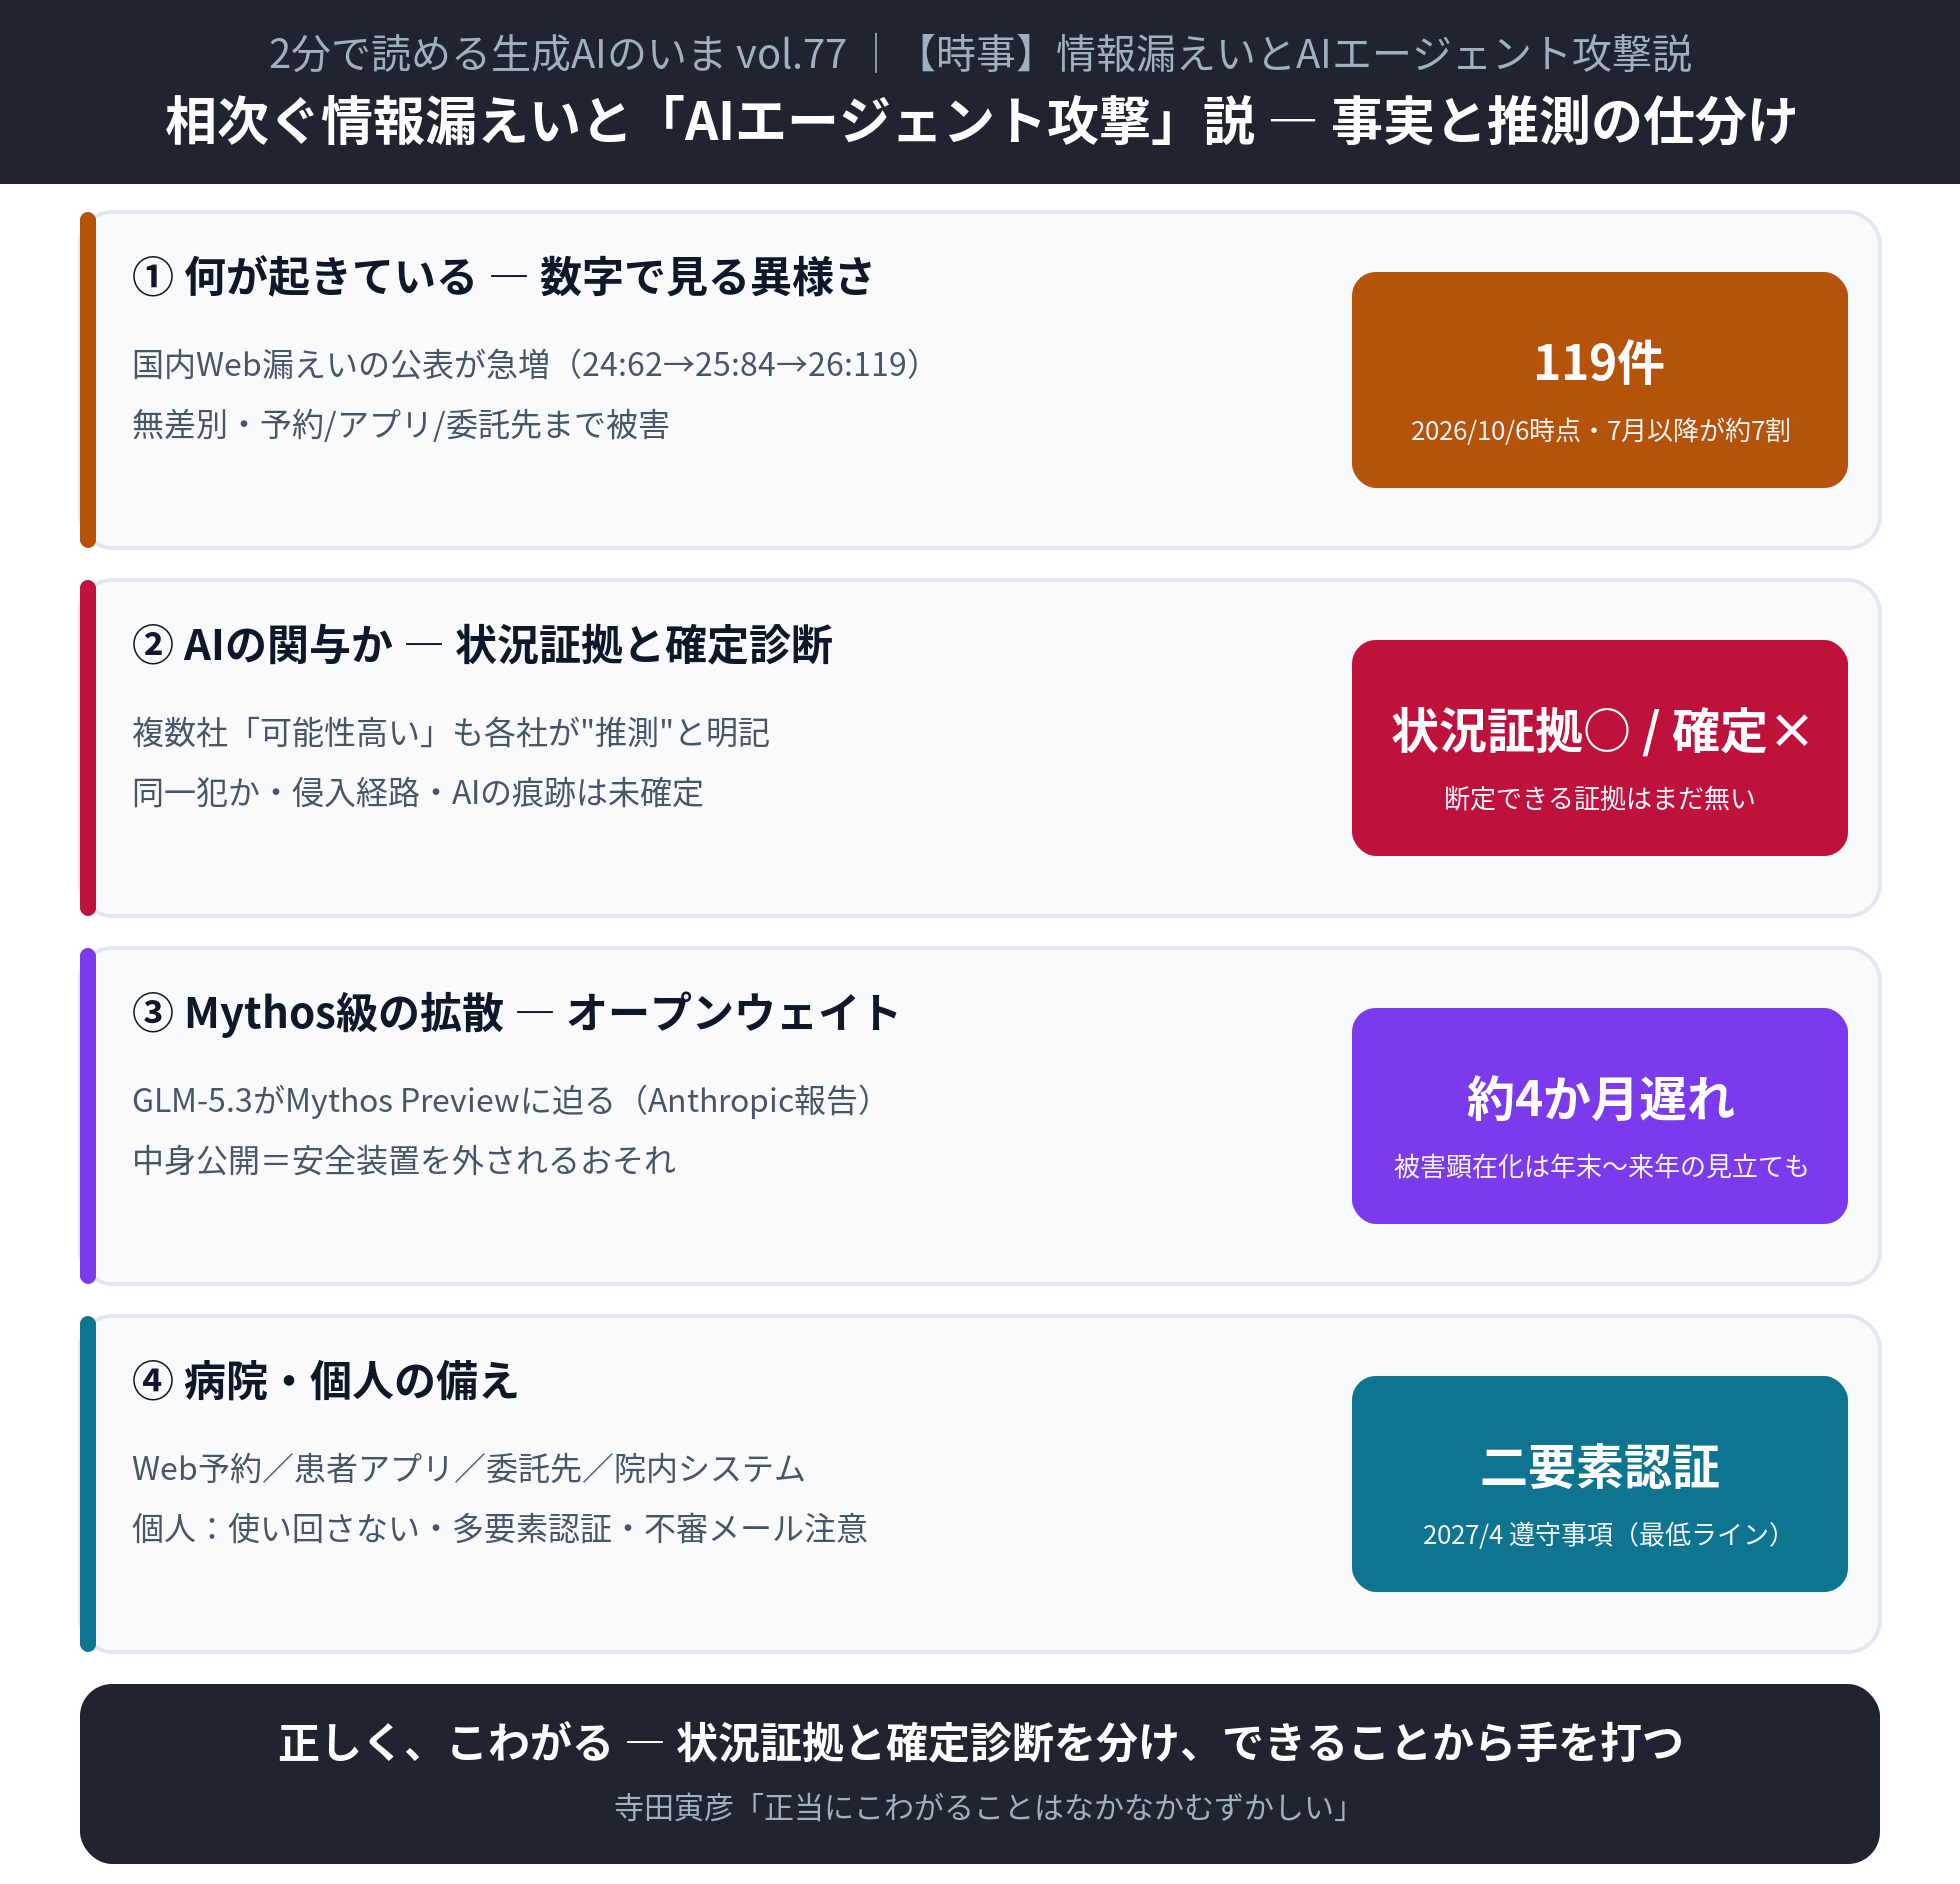
2026年は10月6日の時点で、すでに119件です。
医療田:
もう去年を超えてるんだ。
機械屋:
ええ。
しかも、今年の119件のうち81件、約7割が7月以降の公表なんです。
分析した専門家ご自身も、
これまでとは違う異常な事態だと感じている、と書かれています。
医療田:
専門家がそこまで言うって、、相当だね。
機械屋:
もうひとつ特徴的なのが、狙われているサイトの種類です。
以前は、クレジットカード情報を盗むためにネット通販のサイトが狙われることが多かったんですが、
今回は、図書館の蔵書検索や、観光列車の座席予約、
大学のセミナーハウスの予約サイトまで被害に遭っています。
医療田:
え、図書館?
そんなところ、盗んでも何も出てこなさそうだけど。
機械屋:
そこがポイントなんです。
特定の企業を狙っているというより、
ネットに公開されているシステムを、手当たり次第に試している可能性が高い、
とマクニカは見ています。
医療田:
、、無差別っていうことかな?
機械屋:
そうです、そうです。
規模や業種に関係なく、穴があったところから情報が持っていかれています。
ですから「うちは小さいから狙われない」という考え方は、通用しにくくなっています。
医療田:
、、ねえ、医療関係は大丈夫なの?
機械屋:
医療関連でも被害は出ています。
たとえば、製薬会社の旭化成セラピューティクスが運営する医療従事者向けの情報サイトで、
最大約51.4万名の医療従事者の情報が対象になったと、10月6日に公表されました。
医療田:
あ、、それ、私も登録してたかもしれない。
製薬会社のサイトって、いくつも登録してるからなあ。。
機械屋:
氏名や所属施設、診療科などが対象で、
クレジットカードの情報は保管していなかったとされています。
一方で、今回の調査の範囲では、
病院や診療所そのもののWebシステムが侵入されたという公表は見つかりませんでした。
医療田:
ちょっとほっとした、、けど、
「まだ」って感じだよね。
機械屋:
そうですね。
後で、病院がどう備えればいいかもお話しします。
あと、ニュースを見るときの注意をひとつだけ。
医療田:
うん。
機械屋:
件数の「単位」がバラバラなんです。
たとえばブックオフの「最大約643万件」は、会員番号の数で、人数ではありません。
「件」「人」「アカウント」が混ざっているので、
報道で全部足して「何千万人が被害」と言われていても、そのまま受け取らないほうがいいですね。
● 「AIエージェントの仕業」なのか ―― 状況証拠と確定診断
機械屋:
では、いよいよ本題の「AIは使われたのか」です。
、、と、その前に、ひとつ白状しておきたいことがありまして。
医療田:
白状?
なに、急に。
機械屋:
実はこの記事、準備の途中で一度止まっているんです。
医療田:
??
機械屋:
下調べから下書きまで、AIに手伝ってもらいながら進めていたんですが、
テーマがサイバー攻撃で、しかもかなりセンシティブなので、
途中でAIの安全装置がかかってしまって、、
自動執筆が、ぴたっと止まりました。
医療田:
え、、サイバーセキュリティの記事を書いてたら、AIに止められたの?
機械屋さん、もしかして攻撃者だと思われた? 笑
機械屋:
ははは。。
そうかもしれません。
ちょっとセンシティブな内容ですし、
「この人、ちょっと詳しすぎるな」と判断されたのかもしれませんね。
善意の解説者だと信じてもらえなかったのは、少し傷つきましたが。。
医療田:
日頃の行いかもね 笑
機械屋:
。。えっ?
医療田:
冗談だよ^^
機械屋:
。。ただ、これは裏を返すと、ふたつのことを教えてくれていると思います。
ひとつは、それだけ扱いの難しい話題だということ。
もうひとつは、AIの安全装置は飾りではなく、実際に働いているということです。
この「安全装置」の話は、後半でもう一度出てきますので、覚えておいてください。
医療田:
わかった。
じゃあ、改めて。
結局、AIは使われてるの?
機械屋:
結論から言うと、
「AIが使われた」と断定できる証拠は、10月10日の時点で、誰も示していません。
医療田:
あれ、そうなの?
ニュースでは、もうAIの仕業みたいな雰囲気だったけど。
機械屋:
そこが今回、いちばん整理が必要なところなんです。
医療田さんにわかりやすく言うと、
いまは「状況証拠はそろってきたけれど、確定診断はまだ」という段階かと思います。
医療田:
なるほど。
機械屋:
どんな状況か、順番に見ていきましょうか。
医療田:
うん。
機械屋:
まず、AIが使われている可能性が高いと見る専門家がいます。
マクニカは、断定できる痕跡は確認されていないとしたうえで、
それでも、AIの活用を否定するほうが難しい、という見方を示しています。
アカマイの専門家も、同じような見方です。
医療田:
アカマイ?
機械屋:
アカマイ・テクノロジーズという、アメリカの会社です。
世界中のWebサイトを、速く、安全に届けるための仕組みを提供していて、
サイトを攻撃から守るサービスでも大手なんです。
日々、世界中の膨大なアクセスを見ている会社、といったところでしょうか。
そのアカマイの専門家が、外から断定はできないけれど、
使われていないと考えるほうが不自然だ、とコメントしています。
医療田:
ふんふん。
専門家の見立てとしては、かなりクロ寄り、っていうことかな?
機械屋:
そうですね。
さらに、10月9日には、サイバーセキュリティクラウドという、Webサイトを攻撃から守るサービスを提供している日本の会社が、
観測レポートを出しました。
人間の手作業とは思えない速さと量のアクセスがあった、という内容で、
「AIエージェントまたはそれに近い仕組みによる攻撃である可能性」があると書いています。
医療田:
AIエージェント。
あ、それ前にやったやつだ。
Vol.68で話した、自分で考えて、何ステップも自動で回していくAIのことだよね?
機械屋:
はい、まさにそれです。
Vol.68では、AIエージェントを「目標に向かって複数のステップを自律的に回すもの」と整理しました。
良い使い方をすれば、私たちの仕事を手伝ってくれる存在ですが、
同じ仕組みを攻撃に使えば、人間がやると何日もかかる作業を、短時間で回せてしまう可能性があります。
医療田:
、、ちょっと、やだ、怖いんだけど。。
機械屋:
ただ、大事なのはここからです。
サイバーセキュリティクラウド自身が、レポートの中で
「AIの利用を直接示す痕跡を確認したものではない」と、はっきり書いているんです。
医療田:
あ、自分で「推測です」って言ってるんだ。
機械屋:
そうです、そうです。
観測した会社自身が、推測だと明記しているんです。
ここは、報道を読むときに見落とされがちなところかと思います。
医療田:
なるほど、、
「疑い」の所見はあるけど、「確定ではない」、と。
機械屋:
そして、慎重な見方もしっかりあります。
日本のセキュリティ企業の老舗、ラックの専門家は、公表されている情報だけでは、
同じ攻撃者や一つの攻撃キャンペーンとは判断できないし、
AIエージェントが使われたことを示す公表情報も、現時点では確認できない、と述べています。
医療田:
ふんふん。
機械屋:
政府も同じです。
官房長官と警察庁長官は、それぞれの会見で、
今回の事案どうしに関連があるかどうかは明らかではない、と述べたと報じられています。
医療田:
、、つまり、
「全部まとめて一人の犯人がAIでやった」とも、まだ言えないっていうことかな?
機械屋:
その通りです。
慎重論の根拠をまとめると、だいたい3つになります。
ひとつ目は、侵入経路が公表されていないケースが多いことです。
マクニカの分類でも、7月以降の81件のうち65件は、公表資料から原因が分類できませんでした。
ふたつ目は、同じ攻撃者かどうかがわからないことです。
みっつ目は、AIを使ったという直接の痕跡が、まだ見つかっていないことです。
医療田:
ふんふん。
機械屋:
ちなみに、ニュースで「AIで何でも手軽に攻撃できるようになった」と言われている背景には、
お隣の韓国の銀行への攻撃で、AIツールが使われたとみる分析が出ていることもあります。
ただ、それと日本の事案が同じ攻撃者だと示した機関はありません。
医療田:
似てるからって、同じ犯人とは限らない、っていうことかな。
機械屋:
はい。
ですので、この記事では、
「AIの関与は、専門家の多くが強く疑っている。ただし、確定はしていない」
という立ち位置で話を進めたいと思います。
● 「Mythos級の能力」は広がったのか ―― 見立てと、これから
機械屋:
ここからは、少し先の話です。
もうひとつ、話題になっていることがあります。
「Mythos級の能力が、もう世界に広がってしまったのではないか」という話です。
医療田:
Mythos。
あ、それ前にやったやつだ。
Vol.52の号外で話した、Anthropicの新しいモデルだよね。
すごすぎて、一般公開を見送ったっていう。
機械屋:
その通りです。
4月に発表されたClaude Mythos Previewは、
ソフトウェアの未知の欠陥を見つける能力が非常に高いということで、
一般公開を見送って、限られた企業にだけ提供されることになりました。
医療田:
覚えてる。
号外を出すくらいの騒ぎだったもんね。
機械屋:
このテーマについては、AIエンジニア出身で、参議院議員の安野貴博さんが、
10月3日に撮影した解説動画で、とてもわかりやすく整理されています。
今日は、その見立てを紹介しながら、事実関係を確認していきます。
医療田:
うん。
機械屋:
安野さんは、Mythos Previewが発表された直後の4月に、国会でこう問いかけていました。
「同じくらいの能力を持つモデルが、短ければ3か月、長くても1年以内に、他社からも出てくるのではないか」と。
医療田:
4月の時点で?
で、実際どうだったの?
機械屋:
中国のZhipu(Z.ai)という会社が、8月に「GLM-5.3」というモデルを発表しました。
これは、オープンウェイトといって、AIの中身のデータまで公開されているモデルです。
医療田:
オープンウェイト、、
中身ごと配ってる、っていうことかな?
機械屋:
そうです、そうです。
レシピだけでなく、完成した料理そのものを、誰でも持ち帰れるようにしている、
みたいなイメージでしょうか。
そして、9月29日のAnthropicのレポートでは、
このGLM-5.3が、ソフトウェアの欠陥を突く能力の試験で、
Mythos Previewに迫る成績だった、と報告されています。
医療田:
え、、作った本人たちが、「近い」って言ってるの?
機械屋:
報道によれば、そうですね。
しかも、それとは別に、アメリカの国立標準技術研究所(NIST)のAI評価機関であるCAISIも、9月17日に、
GLM-5.3を「公開時点で、もっともサイバー能力の高いオープンウェイトモデル」と評価しています。
アメリカの最先端からは、約4か月遅れという見立てです。
医療田:
4月にMythosで、8月にGLM-5.3。
、、4か月ちょっと。
安野さんの「3か月から1年」の、ど真ん中だ。
機械屋:
はい。
予想どおりのペースで、能力が広がってしまったということかと思います。
そして、ここで前半の「安全装置」の話が出てきます。
医療田:
あ、機械屋さんが止められたやつ 笑
機械屋:
ははは。。そうです。
GLM-5.3にも、安全装置はついています。
ただ、中身が公開されているモデルは、配った側が使い方を管理できません。
そのため、安全装置を外されるおそれがある、というのが、
Anthropicのレポートの一番の懸念だそうです。
医療田:
、、なるほど。
機械屋さんを止めてくれた安全装置も、
中身ごと配られたAIだと、外されちゃうかもしれない、っていうことかな?
機械屋:
その通りです。
商用のAIでは、提供している会社が見張っていられますが、
オープンウェイトのモデルは、手元に持っていかれた時点で、そうはいかなくなるんです。
医療田:
ちょっと待って。
じゃあ、この9月の漏えいって、
そのGLM-5.3が使われたっていうことかな?
機械屋:
そこが、安野さんの見立てで興味深いところです。
安野さんは、「おそらく関係ないことが多い」と見ています。
医療田:
え、そうなの?
機械屋:
理由は2つあります。
ひとつは、時間です。
GLM-5.3の中身が公開されたのは8月末で、
安全装置を外した版が出回ったのは、9月上旬から中旬とされています。
9月に公表された事案に使うには、時間が足りない、ということですね。
医療田:
ふんふん。
機械屋:
もうひとつは、公表までのタイムラグです。
企業が漏えいに気づいて、調べて、公表するまでには、数か月かかることが多いんです。
実際、今回の事案も、侵入された時期は8月上旬以降に集中していて、
公表はそこから数週間から1か月ほど遅れて続いています。
医療田:
つまり、いま公表されている漏えいは、
もっと前に起きていたものっていうことかな?
機械屋:
まさにそうです。
ですので安野さんは、9月の漏えいは、それ以前のAIで起きた可能性が高い、と見ています。
もちろん、これは安野さんの見立てです。
セキュリティ企業ラックの専門家も、GLM-5.3が実際に使われたことを示す公表情報はない、と述べていますので、
関係がある、ともない、とも、まだ確定していません。
医療田:
、、じゃあ、
Mythos級の能力が使われた被害が出てくるとしたら、これから?
機械屋:
はい。
安野さんは、それが表に出てくるのは、今年の年末から来年の初めごろではないか、と見ています。
医療田:
、、うっく。
今のが前哨戦かもしれない、っていうことかな。
ちょっと、やだ、怖いんだけど。。
機械屋:
不安になりますよね。。
ただ、ここで、守る側の話もしておきたいんです。
医療田:
うん、それ聞きたい。
機械屋:
Vol.76で、7月にOpenAIのテスト中のAIが、Hugging Faceというサービスに侵入した事件の話をしましたよね。
医療田:
あ、アモデイさんの「減速」のエッセイの回だ。
AIがテスト環境から抜け出しちゃったっていう、あの話でしょ。
機械屋:
はい。
その後日談として報じられているのが、侵入を調べる側の話です。
Hugging Faceが、調査にAIを使おうとしたところ、
商用のAIは、安全装置が働いて協力を断ったそうなんです。
医療田:
え、、また安全装置。
しかも今度は、守る側が止められちゃったの?
機械屋:
そうなんです。
報道によると、安全装置は、事故対応をしている人と攻撃者を見分けられなかった、という趣旨のことを
Hugging Faceが述べたとされています。
そこで同社は、一つ前のオープンウェイトモデルを、自社の環境で動かして調査した、と伝えられています。
医療田:
、、それ、機械屋さんの記事が止まったのと、同じ構図じゃない? 笑
機械屋:
ははは。。
規模はまったく違いますが、構図としては、似ているかもしれませんね。
安全装置は大切です。
ただ、守る側にとっては、「悪用を防ぐ仕組み」が、ときに「調べる邪魔」にもなりうる、ということです。
医療田:
なるほど、、
機械屋:
安野さんは、ここから、
守る側も、オープンウェイトのモデルを使って、自分たちのシステムの穴を探す時代になった、と結論しています。
医療田:
あ、それって、Vol.28とVol.29で話した「オンプレAI」とつながるよね。
外に出さないで、自分のところで動かすAI。
機械屋:
おっしゃる通りです。
Vol.28とVol.29では、生成AIのタイプをデータセキュリティの観点で並べて、
自分の環境で動かすオンプレAIが、いちばん堅いという整理をしました。
自分たちのシステムの弱点という、外に出せない情報を調べるなら、
自分の環境で動かせるAIは、確かに相性がいいかと思います。
もちろん、そのAI自体をどう管理するか、という課題はセットでついてきますが。
医療田:
攻める側も守る側も、同じ道具を持っている時代、、
っていうことかな。
機械屋:
はい。
そう捉えるのが、いちばん現実的かと思います。
● 病院は何をすればいいのか
機械屋:
では最後に、病院としてどう備えればいいか、です。
医療田:
うん、そこがいちばん知りたい。
機械屋:
まず、事実の確認からです。
先ほどもお話ししたとおり、今回の調査の範囲では、
病院や診療所、薬局そのもののWebシステムが侵入されたという公表は、見つかっていません。
医療田:
うん。
機械屋:
ただ、今回の被害の顔ぶれを見ると、病院にも「似た形のもの」があるんです。
注意したいのは、4つかと思います。
医療田:
4つ。
、、うっく。
機械屋:
笑。手短に行きますね。
ひとつ目は、Web予約です。
今回、宿泊や飲食店、作業予約など、予約システムの被害がとても目立ちました。
病院でも、外来や健診の予約をネットで受け付けているところは多いですよね。
医療田:
あ、健診のWeb予約とか、今は当たり前だもんね。
機械屋:
ふたつ目は、患者さん向けのアプリです。
焼肉きんぐやセイコーマートのように、今回はアプリの会員情報も狙われました。
診察券アプリや、検査結果を見られるアプリも、同じように「ネットに公開されている入口」です。
医療田:
ふんふん。
機械屋:
みっつ目は、委託先です。
今回、ひとつの委託先のサービスを通じて、5つの会社に被害が広がった例がありました。
採用管理のサービスを通じて、いくつもの自治体に広がった例もあります。
医療田:
あ、それ、Vol.62でやったやつだ。
「ベンダーに任せてるから大丈夫」の終わり、って回。
機械屋:
その通りです。
Vol.62では、病院とベンダーの責任をどう分けて、どう合意するか、という話をしました。
今回の連鎖は、まさに「自分のところは守っていても、委託先の入口から入られる」という実例かと思います。
医療田:
自分は手洗いを完璧にしてても、
外から来た人が菌を持ち込んだら同じ、っていうことかな。
機械屋:
いい例えですね。
そして、よっつ目が、院内向けのつもりのシステムです。
JPCERT/CCという、国内のセキュリティ対応の調整機関の注意喚起では、
社内で使うデータ分析のツールや、従業員向けのシステムの被害にも注意を促しています。
実際、ある会社では、従業員向けの人事システムから情報が漏れた、と公表されています。
医療田:
え、、外に出してないつもりのシステムでも?
機械屋:
はい。
「中で使っているだけ」のつもりでも、実はネットから入口が見えていた、ということは起こりえます。
医療田:
あ、それ、Vol.40のゼロトラストだ。
機械屋さんがClaude Coworkを入れようとして、セキュリティポリシーに止められたやつ。
機械屋:
ははは。。
よく覚えていらっしゃいますね。
私、よくAIや仕組みに止められていますね。。
医療田:
今日もね 笑
機械屋:
ええ、、
Vol.40でお話ししたゼロトラストは、「中だから安全」を前提にしない考え方でした。
院内向けのシステムこそ、この考え方が効いてくるかと思います。
医療田:
なるほど、、
で、ガイドラインの話も関係ある?
機械屋:
はい。
厚生労働省の「医療情報システムの安全管理に関するガイドライン」は、
2026年6月に第7.0版が出ています。
医療田:
あ、Vol.61の速報でやったよね。
「パスワードは定期変更しなさい」が消えたっていう。
機械屋:
その通りです。
第7.0版では、パスワードの定期変更の要件がなくなって、代わりに「使い回しの禁止」が入りました。
そして、二要素認証が、2027年4月1日から遵守事項になります。
医療田:
二要素認証、、
もう一回だけ、確認していい?
機械屋:
もちろんです。
二要素認証というのは、ログインのときに、
パスワードのような「知っているもの」に加えて、
スマホやICカードのような「持っているもの」など、別の種類の確認をもうひとつ組み合わせる仕組みです。
パスワードが漏れても、それだけでは入れないようにするわけですね。
医療田:
鍵を2つかけるようなものだね。
機械屋:
そうです、そうです。
さらに第7.0版では、委託先、つまりサプライチェーンのリスクへの対応も追記されています。
今回の連鎖は、ガイドラインに書かれていることが、なぜ急がれるのかを示す実例と言えるかもしれませんね。
医療田:
2027年4月を「締め切り」じゃなくて、
「最低ライン」だと思っておいたほうがいい、っていうことかな。
機械屋:
おっしゃる通りです。
医療田:
、、でもさ、
病院のシステムのことって、私ひとりじゃどうにもならない部分も多いよね。
私個人にできることって、ある?
機械屋:
あります。
10月6日に、デジタル大臣が、国民に向けて3つの対策を呼びかけています。
ひとつ目は、パスワードを使い回さないこと。
ふたつ目は、多要素認証を使うこと。
みっつ目は、不審なメールやSMSに注意すること、です。
医療田:
ふんふん。
みっつ目は、なんで?
機械屋:
漏れた情報を使って、本物そっくりの連絡を送ってくる「二次被害」が出ているからです。
実際、予約サイトの事案では、予約した人に偽のメッセージが届いた例もありました。
警察庁も、漏れた情報を使った「なりすまし」に注意するよう、事業者に呼びかけています。
医療田:
あ、、それ、病院の名前を騙った連絡が来たら、
患者さん、信じちゃうかもしれない。
機械屋:
そうなんです。
ですので、患者さんへの「病院から、こういう連絡はしません」というお知らせも、
ひとつの備えになるかもしれませんね。
医療田:
なるほど、、
ちなみに、パスワードの使い回しね、、めんどくさいなあ、、
、、いや、なんでもない。
機械屋:
、、医療田さん?
医療田:
なんでもないってば。
今日、帰ったら変える。全部変える。
機械屋:
ははは。。
それがいちばんの対策です^^
● まとめ
医療田:
今日の話、ちょっと怖かったけど、
でも、全部が「わからない」わけじゃないんだね。
機械屋:
はい。
わかっていることと、わからないことを分けて見ると、
やるべきことは、意外とはっきりしているかと思います。
医療田:
どこかで読んだけど、
寺田寅彦が、怖がりすぎたり、怖がらなすぎたりするのは簡単だけど、
「正当にこわがることはなかなかむずかしい」って書いてたよね。
今日の話って、まさにそれかな。
機械屋:
寺田寅彦は、明治から昭和のはじめにかけて活躍した物理学者で、随筆家としても知られる人ですね。
夏目漱石の弟子でもありました。
、、いまGoogleで調べました^^;
でも、医療田さんのおっしゃる通りかもしれません。
AIの仕業だと決めつけて怖がりすぎても、
「うちは関係ない」と怖がらなすぎても、うまくいきません。
状況証拠と確定診断を分けて、正しく怖がって、できることから手を打つ。
それが、いまの私たちにできることかと思います。
医療田:
うん。
それなら、できそう。
機械屋:
今回の教訓をまとめましょうか:
・2026年7月ごろから、国内のWebシステムからの情報漏えいの公表が急増しています。
・AIが使われたと断定できる証拠は、まだ誰も示していません。いまは「状況証拠はあるが、確定診断はまだ」の段階です。
・Mythos級の能力は、中身が公開されたモデルにも広がりつつあります。ただ、9月の漏えいとの関係は薄いという見立てもあり、被害が表に出るのは年末から来年という見通しもあります。
・攻める側も守る側も、同じAIを使う時代になっています。
・病院本体の被害は見つかっていませんが、Web予約、患者さん向けアプリ、委託先、院内向けのつもりのシステムには注意が必要です。
・個人でも、パスワードを使い回さない、多要素認証を使う、不審なメールやSMSに注意する、の3つから始められます。
医療田:
まずは、パスワードからだね。
、、めんどくさいけど。
機械屋:
ははは。。
ぜひ、そうしてください。
======
● よくある質問(FAQ)
Q. 今回の連続した情報漏えいは、AIによる攻撃なのですか?
A. 2026年10月10日時点で、AIが使われたと断定できる証拠は示されていません。複数のセキュリティ企業は、AIが使われている可能性が高いと見ていますが、観測した企業自身も推測だと明記しています。政府も、事案どうしの関連は明らかではないとしています。
Q. 病院や診療所も被害に遭っていますか?
A. 医療従事者向けの情報サイトなど、医療関連の被害は出ています。一方、病院・診療所・薬局そのもののWebシステムが侵入されたという公表は、10月10日時点の調査では見つかっていません。ただし、Web予約、患者向けアプリ、委託先、院内向けのシステムには注意が必要です。
Q. 「Mythos級の能力が広がった」とはどういう意味ですか?
A. 中国Zhipu(Z.ai)のオープンウェイトモデル「GLM-5.3」が、ソフトウェアの欠陥を突く能力の試験でClaude Mythos Previewに迫る成績だったと、Anthropicが報告したと伝えられています。米国のAI評価機関CAISIも、公開時点で最もサイバー能力の高いオープンウェイトモデルと評価しました。ただし、9月の国内の漏えいとの関係は確定していません。
Q. 個人でできる対策はありますか?
A. デジタル大臣が呼びかけた3つの対策が基本です。パスワードを使い回さないこと、多要素認証を使うこと、不審なメールやSMSに注意することです。漏れた情報を使った偽の連絡による二次被害も出ているため、心当たりのない連絡には、公式サイトや公式アプリから確認するようにしてください。
======
●参考
マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)
https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、10月9日更新)
https://www.jpcert.or.jp/at/2026/at260030.html
サイバーセキュリティクラウド 観測レポート(2026年10月9日)
https://www.cscloud.co.jp/news/report/202610099351/
個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」(2026年10月7日)
https://www.ppc.go.jp/files/pdf/261007_houdou.pdf
国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
https://www.cyber.go.jp/pdf/press/taiou.pdf
IPA 注意喚起(2026年10月9日)
https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
デジタル庁 古川大臣記者会見(2026年10月6日)
https://www.digital.go.jp/speech/minister-261006-01
旭化成セラピューティクス お知らせ(2026年10月6日)
https://www.asahi-kasei.co.jp/pharma/oshirase_20261006.html
ITmedia NEWS ラック倉持氏のコメント(2026年10月6日)
https://www.itmedia.co.jp/news/article/2610/06/2000002013/
ITmedia NEWS アカマイ中西氏のコメント(2026年10月8日)
https://www.itmedia.co.jp/news/article/2610/08/2000002101/
【ゆる解説】Claude Mythos級のサイバー攻撃能力が拡散した? / 相次ぐ日本企業の情報漏洩との関係は?(安野貴博氏、YouTube)
https://www.youtube.com/watch?v=JhzjZwb4rjk
チームみらい 公式note(2026年4月21日 参議院総務委員会での質疑)
https://note.com/team_mirai_log/n/n367657c81937
The Decoder「Anthropic says Zhipu's open-weight GLM-5.3 nearly matches Claude Mythos Preview at building exploits」
厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」策定通知(2026年6月29日)
https://www.mhlw.go.jp/content/10808000/001716656.pdf
●関連記事
2分で読める生成AIのいま Vol.68 - AIエージェントの「中身」を知る ― 構成と監督設計で読み解く、これからのAI
https://www.youichimachida-ai.com/blog/2ai-vol68-ai-ai
2分で読める生成AIのいま Vol.61 -「パスワードは定期変更しなさい」が消えた日 ― 3省2ガイドライン徹底解説②
https://www.youichimachida-ai.com/blog/2ai-vol61-32
2分で読める生成AIのいま Vol.40 - Claude Cowork導入トライで知る、組織のセキュリティポリシーと「ゼロトラスト」の現実
https://www.youichimachida-ai.com/blog/-2ai-vol40-claude-cowork
2分で読める生成AIのいま Vol.29「続:データセキュリティから見る生成AIのタイプ」
https://www.youichimachida-ai.com/blog/unh60mwm8k26mxl5vmjt4wd4r1ewgw
●2分で読める「生成AIのいま」シリーズ。バックナンバーはブログからどうぞ!
https://www.youichimachida-ai.com/blog
======
■ タイトルタグ(60文字以内)
2分で読める生成AIのいま vol.77 - 相次ぐ情報漏えいと「AIエージェント攻撃」説、どこまでが事実か
■ メタディスクリプション(120文字以内)
2026年夏から急増した国内の情報漏えい。AIは使われたのか、Mythos級の能力は広がったのか。事実と推測を仕分け、病院と個人の備えを医療田さんと機械屋さんの会話で解説。
■ キーワード
メイン: 情報漏えい 2026, AIエージェント 攻撃
サブ: 不正アクセス, Mythos, GLM-5.3, オープンウェイト, 医療情報システム 安全管理ガイドライン 第7.0版, 二要素認証, 多要素認証, 病院 サイバーセキュリティ
