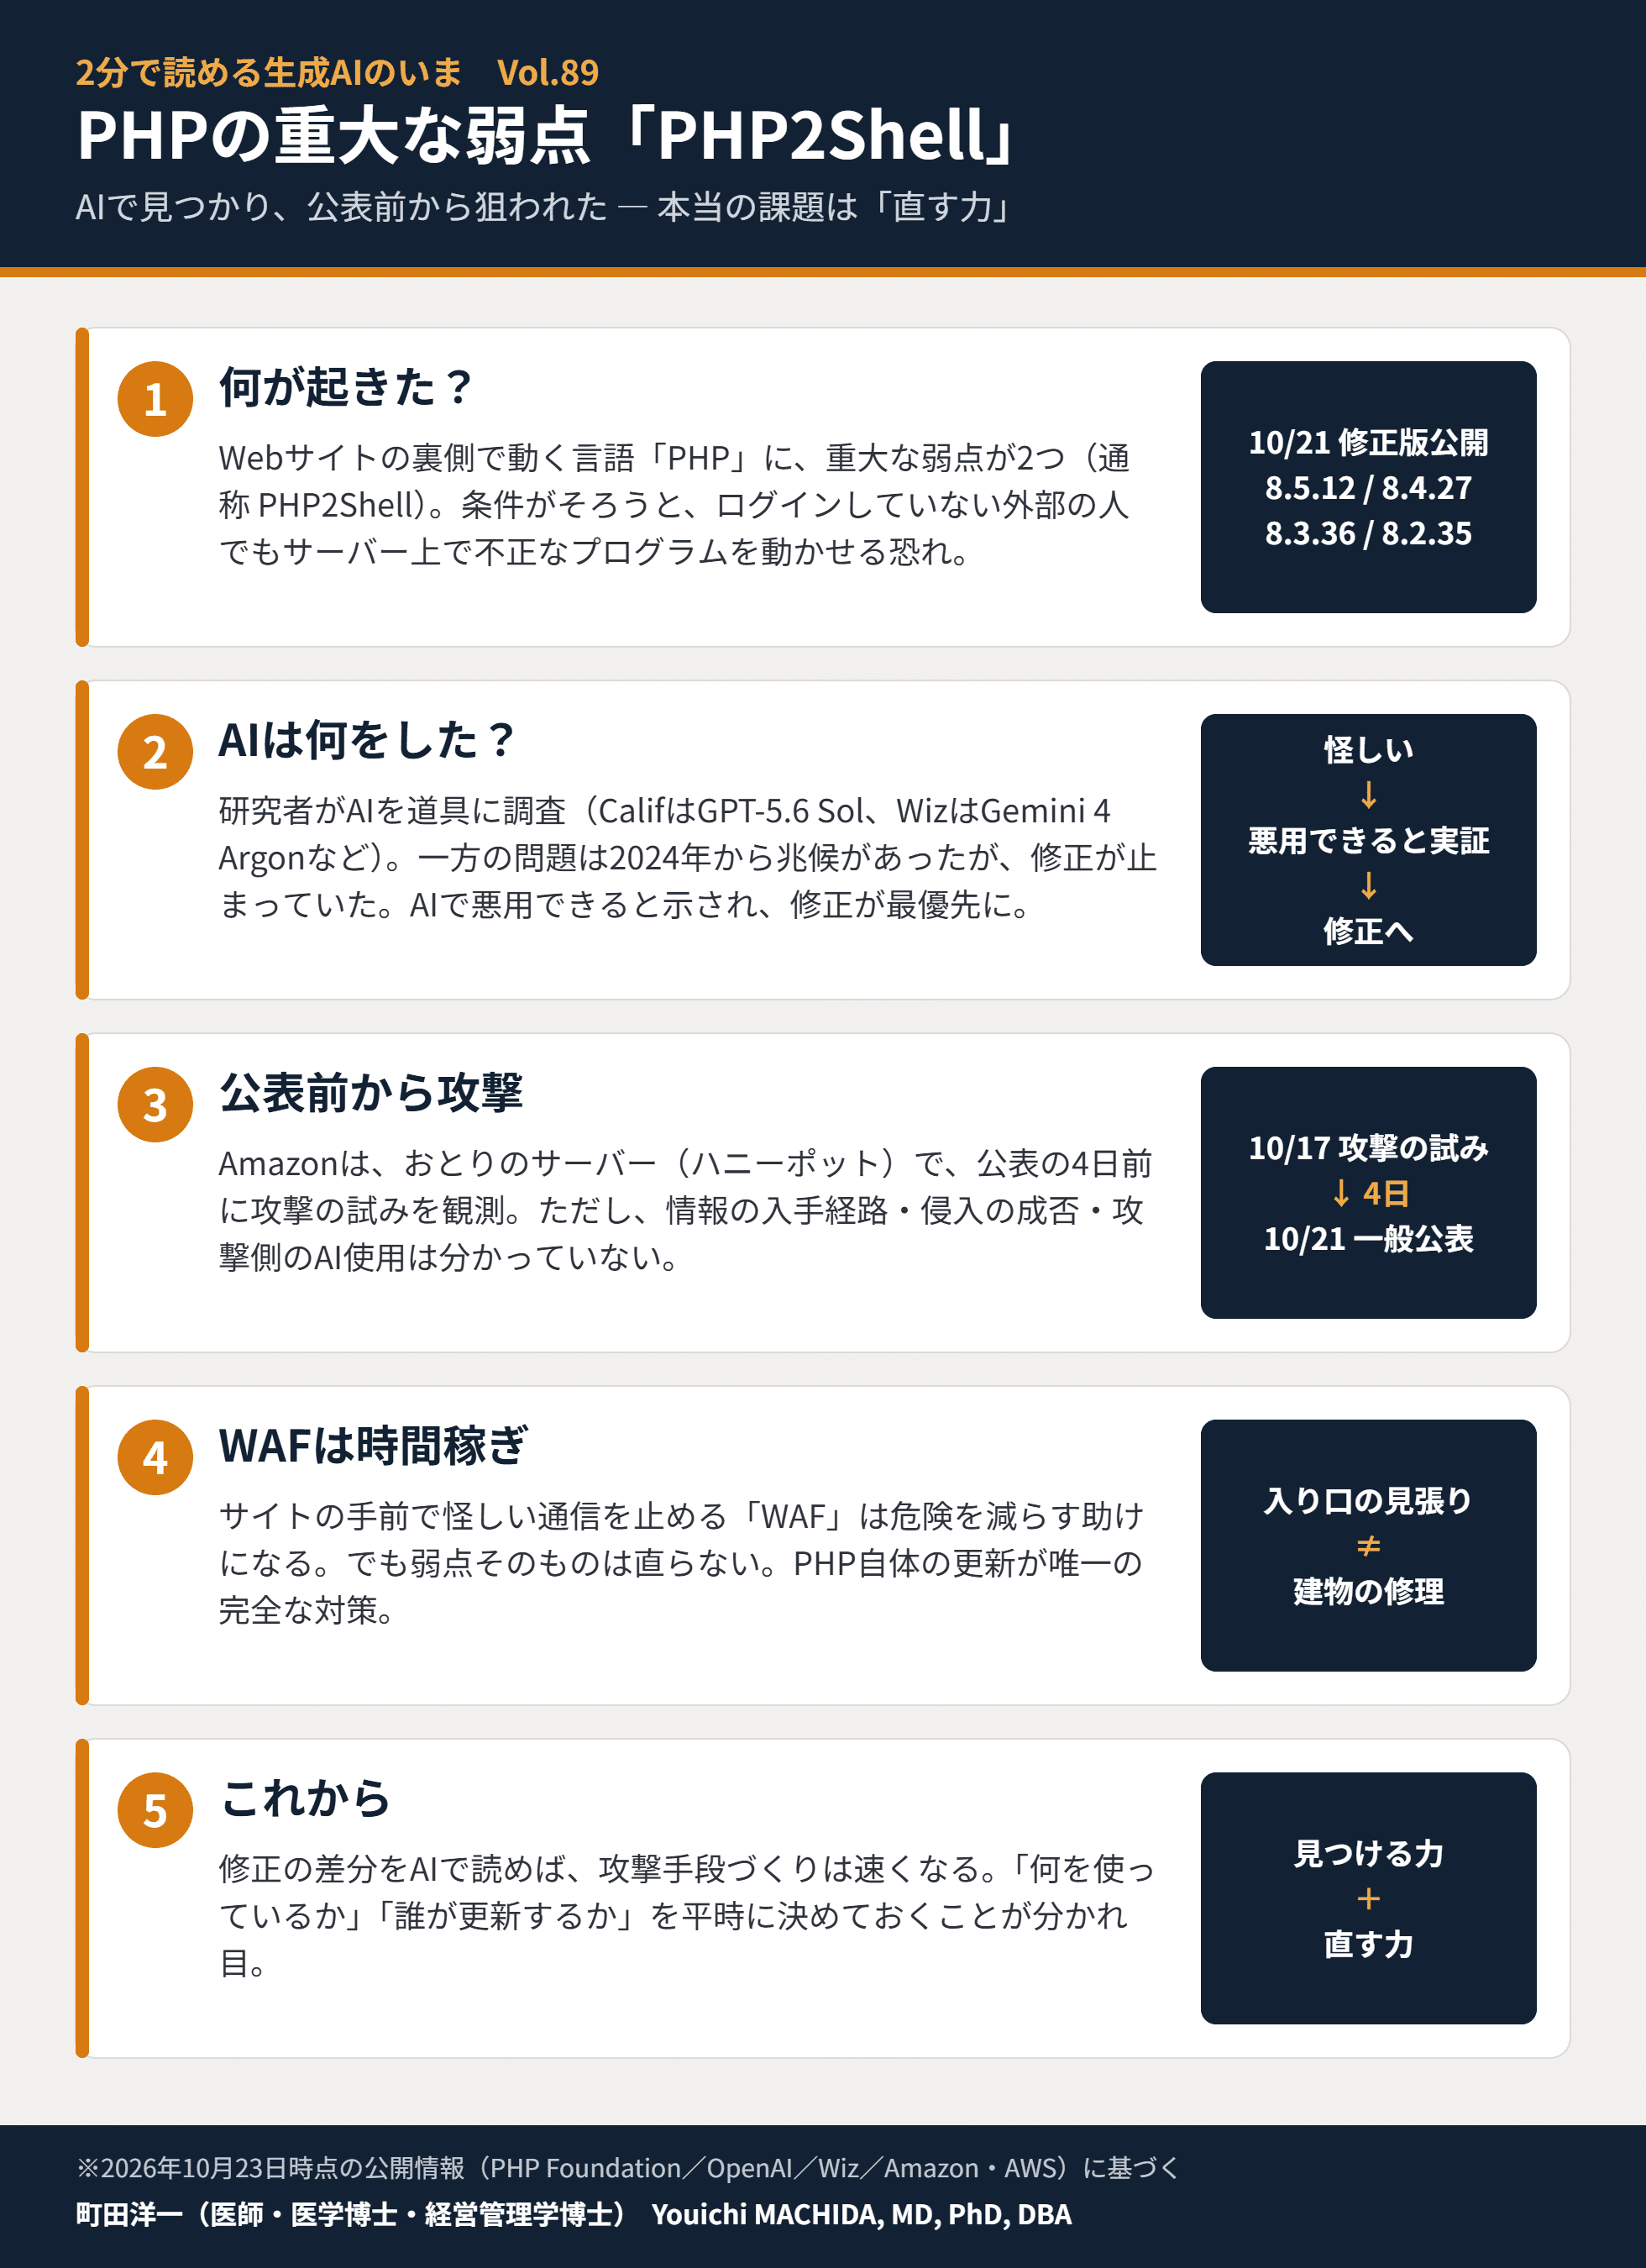
Webサイトを支える「PHP」に重大な脆弱性が見つかり、10月21日に修正版が公開されました。
発見に生成AIが使われたことも注目されていますが、その後、公表前から攻撃の試みがあったことも明らかになっています。
そもそもPHPとは何なのか。今回、AIは何をしたのか。そして、これから何が変わるのでしょうか。
(※2026年10月23日時点の公開情報に基づきます。)
今回も医療田さんと機械屋さんの会話でどうぞ。
======
● PHPって、出版社のこと?
医療田:
ねえ機械屋さん。
ニュースで「PHPに脆弱性」って見たんだけど。
私、初め出版社のことかと思ったんだけど。。
機械屋:
そっちのPHPじゃないです 笑
今回は、プログラミング言語のPHPです。
医療田:
、、と言われましても。
何に使われているものなの?
機械屋:
たとえば、通販サイトで「コーヒー」と検索すると、該当する商品が並びますよね。
あれは、サイトの裏側にあるコンピューターが、入力を受け取り、商品情報を調べて、結果を返しています。
この、サービスを提供する側のコンピューターを「サーバー」と呼びます。
医療田:
ふんふん。
機械屋:
PHPは、そのサーバーに「こういう入力が来たら、こう処理してね」と指示を書くための言語の一つです。
医療田:
こちらが見ている画面の向こうで、働いているんだね。
機械屋:
はい。ブログを作るWordPressなどにも使われています。
世界のWebサイトの約7割がPHPを使っている、という推計もあるほどです。
そして、その指示を実際に動かすPHPのソフトウェアに、今回、重大な弱点が見つかりました。
医療田:
7割、、
● 「脆弱性」があると、どうなる?
医療田:
その「脆弱性」って、要するに何?
機械屋:
外部の人に悪用される恐れのある、ソフトウェアの弱点です。
普通、サイトにアクセスした人ができるのは、ページを見たり、検索したり、決められた操作だけですよね。
ところが弱点があると、細工したデータを送ることで、本来許されていない動作をさせられる場合があります。
医療田:
検索や入力をするための入り口から、勝手なことをさせられちゃう?
機械屋:
そうです。
今回の二つの弱点は「PHP2Shell」とも呼ばれています。
条件がそろうと、ログインしていない外部の人でも、サーバー上で不正なプログラムを動かせる恐れがあります。
情報の流出や、サイトの改ざんなどにつながり得る問題です。
医療田:
ログインしないでも?
じゃあ、パスワードを難しくするだけでは防げないの?
機械屋:
はい。今回の攻撃には、サイトがログインを確認するより前の、PHPの処理を狙うものがあります。
そのため、サイト側のパスワードを強くしても、この弱点そのものは直りません。
● 何が間違っていたのか
医療田:
でも、どうしてそんなことができちゃうの?
機械屋:
コンピューターは、処理の途中で使う情報を「メモリー」という作業場所に置いています。
机に資料を広げて仕事をするようなものですね。
仕事が終われば片付けますし、途中で失敗した場合にも、安全に後始末をする必要があります。
医療田:
うん。
機械屋:
今回の問題は、メモリー不足や重大なエラーで処理が中断された際、その後始末などが正しく行われないことにあります。
準備が済んでいない情報や、すでに使い終わった場所を、有効なものとして扱ってしまう場合がありました。
攻撃者がこの混乱を意図的に引き起こし、利用すると、情報を読み出したり、不正なプログラムを動かしたりできる可能性があるんです。
医療田:
単に「混んでいてサイトが重い」という話とは違うんだね。。
● AIが見つけた、というけれど
医療田:
その複雑な弱点を、AIが発見した、と。
機械屋:
正確には、セキュリティ研究者がAIを使って調査しました。
Califというセキュリティ企業が、OpenAIの取り組み「Patch the Planet」の一環で、OpenAIの「GPT-5.6 Sol」を使って重大な問題を特定。
Google傘下のセキュリティ企業Wizも、独立した調査で、GoogleのGemini 4 Argonなど複数のAIを活用して脆弱性を報告しています。
医療田:
ふんふん。
機械屋:
ただし、「誰も気付いていなかった問題を、AIが突然見つけた」とだけ説明すると、正確ではありません。
医療田:
どういうこと?
機械屋:
一方の問題については、2024年にすでに兆候が把握されていました。
ただ、その時点では、そこから実際に不正なプログラムを動かす具体的な方法が見つかっていませんでした。
しかも直し方の候補が、どれも一長一短で、修正作業が何か月も行き詰まっていたんです。
PHPの運営団体自身が、「構造的な失敗だった」と認めています。
医療田:
あらら、、
機械屋:
その後、AIを使った研究者らが、実際に悪用できることを示したことで、危険性が明確になりました。
そこから修正が最優先になったんです。
医療田:
「ここは危ないかもしれない」から、「本当に侵入につながる」まで、確かめたわけね。
機械屋:
はい。怪しい箇所を探すだけでなく、複雑な処理を分析し、危険性を検証するところでもAIが役立った事例です。
● 公表前から、攻撃が始まっていた
医療田:
でも、守る側が先に見つけて直せたなら、よかったんじゃない?
機械屋:
修正につながったことは大きいです。
ただ、その後、注意すべき事実も分かりました。
Amazonのセキュリティ部門は、攻撃者をおびき寄せて観察する「おとり」のサーバー、いわゆる「ハニーポット」で、10月17日に今回の弱点を悪用しようとする通信を捉えていたと発表しました。
一般公表と修正版の公開は10月21日ですから、その4日前です。
医療田:
え。まだ公表していないのに?
どこかから情報が漏れたってこと?
機械屋:
そこは分かっていません。
攻撃者がどのように情報を得たのかは不明です。
また、観測された試みが、実際のシステムへの侵入に成功するものだったかも、分析中とされています。
医療田:
「攻撃を試した」ことと、「侵入できた」ことは別なんだね。
機械屋:
はい。それに、今回の攻撃者がAIを使ったかどうかも、この発表からは断定できません。
発見にAIが使われたという事実と、攻撃にもAIが使われたという話は、分けておく必要があります。
医療田:
あ、Vol.77でやった、「事実と推測の仕分け」だ。
機械屋:
そうです、そうです^^
● なぜ、修正版を出す前に知らせないの?
医療田:
でもさ。危ないと分かったなら、すぐ全員に教えた方がよくない?
機械屋:
詳しい情報を先に公開すると、修正が間に合わないサイトを攻撃する手掛かりにもなってしまいます。
そこで通常は、関係者が情報を限定して共有し、修正版や防御の準備を進めてから公表します。
医療田:
修理の準備をしてから、「ここが危なかったので直してください」と知らせるわけか。
機械屋:
はい。
ただ今回は、公表前に識別番号などが出回り、実証動画の誤公開なども重なって、予定されていた情報公開が乱れました。
PHP側は、修正版の公開を当初の予定から1日前倒ししています。
医療田:
関係する人もサイトも多いと、足並みをそろえるだけでも大変だね。。
● 防御サービスがあれば、更新しなくていい?
医療田:
こういう攻撃を止めるサービスもあるんでしょ?
機械屋:
はい。サイトの手前で通信を検査し、怪しいアクセスを止める仕組みがあります。
「WAF」と呼ばれるものです。
AWSも、今回の弱点に対応する防御ルールについて、10月22日に案内を更新しています。
医療田:
じゃあ、それを使えば安心?
機械屋:
被害の危険を減らす助けにはなります。
ただしAWSは、それで弱点を完全に解消できるわけではなく、PHP自体の更新が必要だと説明しています。
入り口で見張ることと、建物の欠陥を直すことは、別の対策なんです。
医療田:
なるほど。見張りを置いたから、修理しなくていいとはならない、と。
機械屋:
そうです。
修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35として公開されています。
サーバーの管理を会社に任せている場合は、「今回のPHPの修正が適用されているか」を、その会社に確認することが出発点になります。
● これから、何が変わる?
医療田:
AIが弱点を見つけてくれるのはいいけれど、攻撃する側も使えるんだよね。
機械屋:
はい。
たとえば修正版を公開すると、以前のプログラムと比べて、「どこを直したか」を調べられます。
医療田:
修理した場所を見れば、元の弱点が分かることもあるわけか。
機械屋:
そうです。AIは、その違いを分析する作業にも使えます。
Amazonも、AIによる分析によって、技術情報の公開から攻撃手段の作成までに必要な負担が下がり、攻撃者が短時間で動けるようになっていると指摘しています。
医療田:
直し方を公開したら、まだ直していないところが狙われる。。
機械屋:
だからこそ、修正版を作るだけでなく、それを各サイトに素早く適用することが重要になります。
PHPの運営団体も、AIで見つかる弱点は今後も増えるが、どう直すかを決めて修正を確かめるのは仕組みを深く知る人間で、その人数がまだ足りない、と訴えています。
医療田:
見つける力だけ上がっても、直す人が足りないと、、
診断がどんどん速くなっても、治療する側の手が足りない、みたいな話だね。
機械屋:
まさに、ですね。
ここからは予測ですが、今後はAIによって、長年使われてきたソフトウェアの弱点が、さらに見つかる可能性があります。
そのたびに慌てるのではなく、何を使っているか把握し、誰が更新するか決めておき、必要なときに対応できる。
その準備の差が大きくなると思います。
医療田:
AIで見つける力が上がるほど、直す側の準備も問われるんだね。
● まとめ
機械屋:
今回の教訓をまとめましょうか:
・PHPは、Webサイトの裏側で処理を行うために広く使われているプログラミング言語。今回は、その実行基盤に重大な弱点(PHP2Shell)が見つかった
・研究者はAIを使って調査し、実際の悪用につながる危険性を示した。一方の問題には2024年から兆候があったが、修正が行き詰まっていた
・Amazonは、一般公表の4日前に攻撃の試みを観測したと発表。ただし、侵入の成功や、攻撃者によるAI使用まで確認されたわけではない
・WAFなどの防御サービスは危険を減らす助けになるが、PHP自体の修正を適用する必要がある
・今後は、弱点の発見から攻撃までの時間が短くなる前提で、「何を使っているか」「誰が更新するか」を決めておくことが重要になる
医療田:
見つける力と、直す力。
両方そろって、はじめて「安全」になるんだね。
機械屋:
はい。
今回のニュースは、AIの発見能力と、それを実際の安全につなげる難しさの、両方を示していると思います。
======
● よくある質問(FAQ)
Q. PHP2Shellとは何ですか?
A. 2026年10月に公表された、PHPの2つの重大な脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。条件がそろうと、ログインしていない外部の人がサーバー上で不正なプログラムを動かせる恐れがあります。
Q. 自分のスマホやパソコンを更新する必要はありますか?
A. 基本的には不要です。影響を受けるのはPHPが動いているサーバー側です。Webサイトを運営している場合は、サーバーのPHPが修正版になっているかを確認します。
Q. 修正版のバージョンは?
A. PHP 8.5.12、8.4.27、8.3.36、8.2.35です。8.1以前は公式サポートが終了しているため、配布元や保守業者の対応を確認する必要があります。
Q. WAFを使っていれば、PHPを更新しなくても大丈夫ですか?
A. いいえ。WAFは危険を減らす助けにはなりますが、弱点そのものは直りません。AWSも、PHPの更新が唯一の完全な対策だと説明しています。
Q. この脆弱性はAIだけで見つかったのですか?
A. いいえ。セキュリティ研究者がAIを道具として使って調査しました。一方の問題は2024年から兆候が知られており、AIを使った研究で実際に悪用できることが示され、修正が進みました。
======
●参考
PHP Foundation:発見・修正・情報公開の経緯(2026年10月21日)
OpenAI:AIを活用した発見と対応連携(Patch the Planet)
https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/
Wiz Research:PHP2Shellの調査とAIの活用
https://www.wiz.io/blog/php2shell-php-rce
Amazon:公表前の攻撃の試みに関する調査(2026年10月21日)
AWS:防御策と、その限界について(2026年10月22日更新)
PHP公式
●関連記事
- 2分で読める生成AIのいま Vol.77 相次ぐ情報漏えいと「AIエージェント攻撃」説(note)
https://note.com/41machida_ai/n/nc545b1f39ae9
- 2分で読める生成AIのいま Vol.86 【時事】クラウド一斉被害で学ぶ「層」と責任共有モデル(note)
https://note.com/41machida_ai/n/n86dd5c9baec9
- 2分で読める生成AIのいま Vol.62 「ベンダーに任せてるから大丈夫」の終わり ― 3省2ガイドライン徹底解説③(note)
https://note.com/41machida_ai/n/n2d7bdffa31d3
●2分で読める「生成AIのいま」シリーズ。バックナンバーはブログからどうぞ!
https://www.youichimachida-ai.com/blog
――――――――――
町田洋一(医師・医学博士・経営管理学博士)
Youichi MACHIDA, MD, PhD, DBA